近年、テレワークの普及やクラウドサービスの利用拡大により、従来の「社内は安全、社外は危険」という境界型セキュリティの考え方が通用しなくなってきています。社内ネットワークに侵入されただけで全システムが危険にさらされるという事例も増加しており、多くの企業が新たなセキュリティモデルの導入を迫られています。
そこで注目されているのが「ゼロトラスト」という考え方です。しかし、「言葉は聞いたことがあるが、具体的に何から始めればいいのかわからない」という担当者の方も多いのではないでしょうか。
ゼロトラストは単なるツールの導入ではなく、組織全体のセキュリティに対する考え方そのものを変革する取り組みです。そのため、正しい手順を踏まずに進めると、コストばかりかかって効果が出なかったり、現場の混乱を招いたりする失敗事例も少なくありません。
本記事では、ゼロトラストの基礎知識から、失敗しないための具体的な導入ステップまで、段階を追ってわかりやすく解説します。自社のセキュリティ強化を検討している担当者の方は、ぜひ最後までご覧ください。
記事のポイント
- ゼロトラストの基本概念と従来型セキュリティとの違いがわかる
- 導入前に整理すべき自社の課題の洗い出し方がわかる
- 失敗しないための段階的な導入ステップがわかる
- 導入を成功させるための社内体制づくりのポイントがわかる
ゼロトラスト導入を始める前に知るべき基礎知識
ゼロトラストの導入を成功させるためには、まず基本的な考え方を正確に理解しておく必要があります。ここでは、ゼロトラストの定義や従来型セキュリティとの違い、そして導入が求められる背景について詳しく解説します。
ゼロトラストとは何かをわかりやすく解説
ゼロトラストとは、その名の通り「何も信頼しない(Trust No One)」ことを前提としたセキュリティの考え方です。「社内ネットワークだから安全」「一度認証されたから信頼できる」といった前提を一切排除し、すべてのアクセスに対して都度検証を行うことを基本原則としています。
この概念は、米国国立標準技術研究所(NIST)が発行した「SP 800-207」というガイドラインによって世界的に体系化されました。このドキュメントでは、ゼロトラストアーキテクチャ(ZTA)の基本原則として以下のような要素が挙げられています。
- すべてのデータソースとコンピューティングサービスをリソースとみなす
- ネットワークの場所に関わらず、すべての通信を保護する
- 企業リソースへのアクセスは、セッションごとに許可を与える
- リソースへのアクセスは、動的なポリシーによって決定される
- すべての資産の整合性とセキュリティ動作を監視・測定する
つまりゼロトラストとは、特定の製品を導入すれば完成するものではなく、「常に検証し、決して信頼しない」という思想に基づいた包括的なセキュリティ戦略であると理解することが重要です。
従来型セキュリティとの違いを理解する
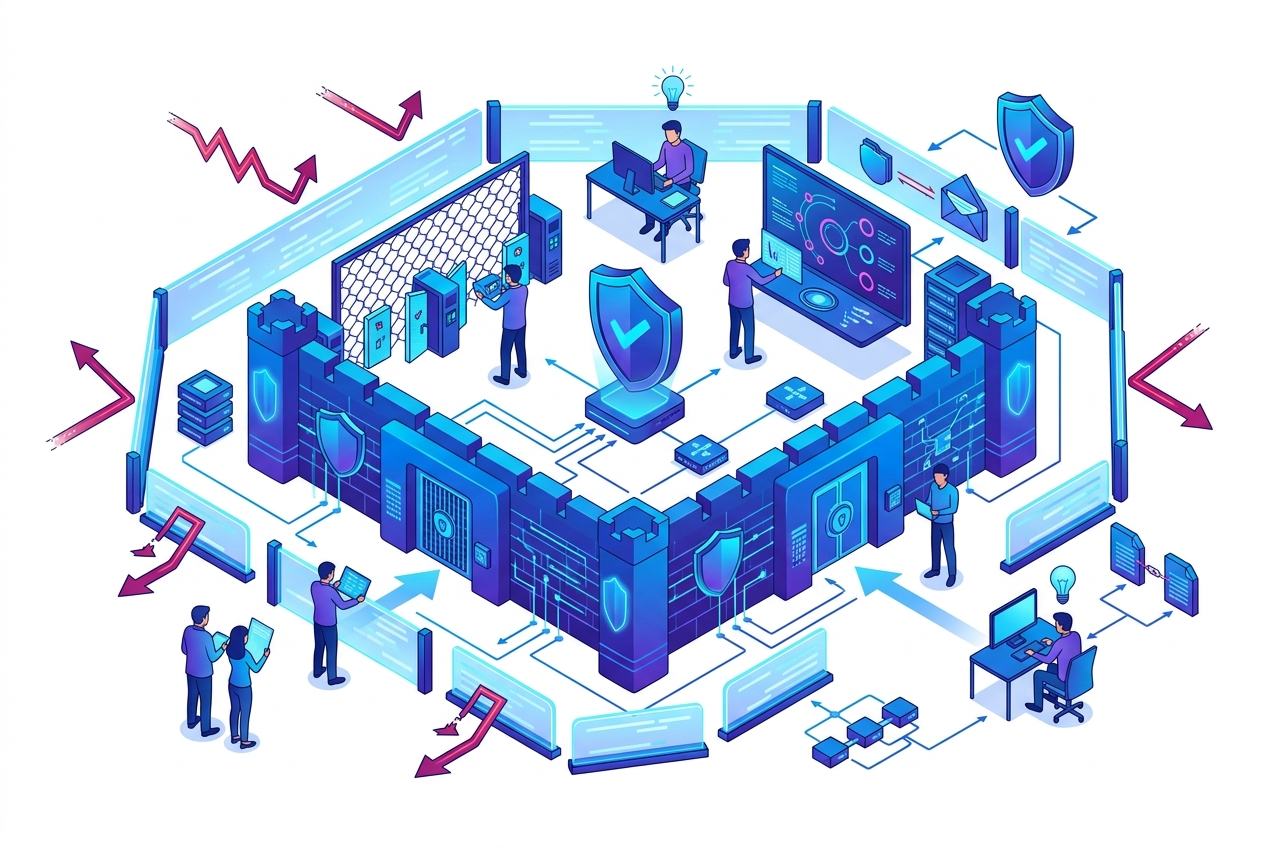
従来のセキュリティモデルは「境界型防御(ペリメータセキュリティ)」と呼ばれ、社内ネットワークと社外ネットワークの間にファイアウォールなどの「境界」を設け、その内側を安全な領域として扱う考え方が主流でした。城壁で守られた「城」に例えられることが多く、一度城壁の内側(社内ネットワーク)に入ってしまえば、比較的自由に内部のリソースへアクセスできる構造になっていました。
しかしこの方式には、境界の内側に侵入されてしまうと、内部のシステムへ横展開(ラテラルムーブメント)されて被害が拡大しやすいという致命的な弱点があります。
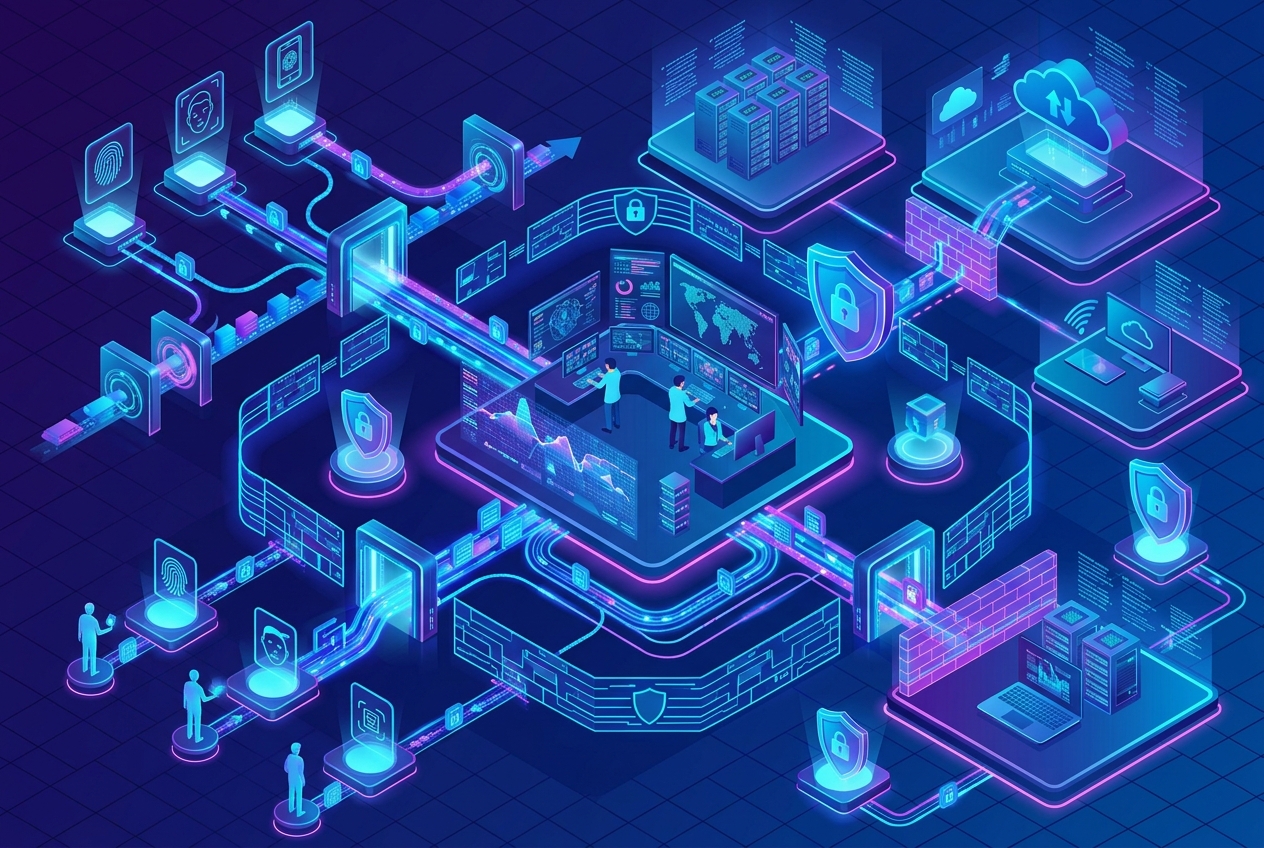
一方でゼロトラストは、社内・社外という境界そのものを設けません。社内からのアクセスであっても、社外からのアクセスであっても、すべてのアクセス要求に対して「本当に本人か」「そのデバイスは安全か」「そのアクセスは正当な権限に基づくものか」を個別に検証します。
| 比較項目 | 境界型セキュリティ | ゼロトラスト |
|---|---|---|
| 信頼の前提 | 社内は信頼できる | 誰も信頼しない |
| 検証のタイミング | 境界の入口のみ | アクセスごとに毎回 |
| 侵入時の被害 | 拡大しやすい | 最小限に抑制 |
なぜ今ゼロトラスト導入が求められるのか
ゼロトラストが注目される背景には、企業を取り巻くIT環境の急速な変化があります。主な要因は以下の通りです。
クラウドサービスの普及
SaaSやIaaSといったクラウドサービスの利用が当たり前になり、企業の重要なデータが社内サーバーだけでなく社外のクラウド上にも分散するようになりました。境界型防御の「守るべき城壁」そのものが曖昧になっているのです。
テレワーク・リモートワークの定着
従業員が自宅やカフェなど、社外のさまざまな場所から社内システムへアクセスすることが一般化しました。社外からのアクセスが「例外」ではなく「日常」になったことで、境界の内外で信頼度を分ける従来の手法が機能しづらくなっています。
サイバー攻撃の高度化・巧妙化
フィッシング詐欺による認証情報の窃取や、取引先を経由したサプライチェーン攻撃など、境界の内側に容易に侵入できてしまう攻撃手法が増加しています。一度でも社内ネットワークへの侵入を許してしまえば、被害が全社規模に拡大するリスクが極めて高い状況です。
こうした背景から、経済産業省なども企業のセキュリティ対策の指針としてゼロトラストの考え方を推奨しており、多くの企業にとって導入は避けて通れない経営課題となっています。
導入前に整理すべき自社の課題
ゼロトラストの導入を検討する前に、まずは自社の現状と課題を整理することが不可欠です。目的が曖昧なまま製品導入を進めてしまうと、コストだけがかさみ、現場の負担が増えるだけの結果に終わりかねません。
以下の観点で、自社の課題を洗い出してみましょう。
- どの情報資産を最優先で守るべきか(顧客情報、機密情報、知的財産など)
- 現在利用しているクラウドサービスやデバイスの種類と数を把握できているか
- 従業員の働き方(テレワークの有無、外部委託先の利用など)
- 過去に発生したセキュリティインシデントの有無とその原因
- 経営層のセキュリティ投資に対する理解度
これらを整理することで、ゼロトラスト導入の目的が明確になり、後述する優先順位付けや導入計画の策定がスムーズに進められるようになります。
ゼロトラスト導入の進め方を段階別に解説
ここからは、実際にゼロトラストを導入する際の具体的な手順を、段階を追って解説します。一足飛びに完璧な体制を目指すのではなく、着実にステップを踏むことが失敗を防ぐ最大のポイントです。
現状把握と資産の可視化から始める
ゼロトラスト導入の第一歩は、「何を守るべきか」を明確にするための現状把握です。自社にどのようなIT資産が存在し、どこにデータが保管され、誰がどのようにアクセスしているのかを可視化しなければ、適切な対策を講じることはできません。
具体的には、以下の資産を洗い出す作業を行います。
- デバイス:社員が使用するPC、スマートフォン、タブレットなど
- ユーザー:正社員、契約社員、業務委託先、退職者アカウントの有無など
- アプリケーション:利用しているクラウドサービス(SaaS)やオンプレミスシステム
- データ:機密情報や個人情報がどこに、どのような形式で保存されているか
- ネットワーク:社内LAN、Wi-Fi、VPNなどの接続経路
これらの可視化には、IT資産管理ツールやCASB(Cloud Access Security Broker)といったソリューションの活用が効果的です。「守るべき対象」が明確になって初めて、次の計画立案フェーズに進むことができます。
優先順位を決めて導入計画を立てる
現状把握が完了したら、次はすべてを一度に対応しようとせず、リスクの高いものから優先順位をつけて導入計画を立てることが重要です。
優先順位付けの基準としては、以下のような観点が挙げられます。
- 漏洩した場合の被害が大きいデータ・システムかどうか
- 外部からのアクセス頻度が高い資産かどうか
- 既存のセキュリティ対策が手薄になっている領域はどこか
- 短期間・低コストで実装可能な施策はどれか
例えば「経営情報や個人情報を扱う基幹システムへのアクセス」を最優先とし、その後「一般的な業務システム」「社内向けの情報共有ツール」というように、段階的に対象範囲を広げていく計画を立てるのが現実的です。
この段階で、経営層を含めた関係者に対して、なぜゼロトラストが必要なのか、どの程度の予算とスケジュールが必要なのかを説明し、合意形成を図っておくことも成功の鍵となります。
アイデンティティ管理の強化を行う
ゼロトラストの根幹をなすのが「アイデンティティ(ID)」の管理です。境界がなくなったゼロトラスト環境において、「そのアクセスが本当に正当な本人によるものか」を確認することが、セキュリティの最も重要な起点となります。
多要素認証(MFA)の導入
ID・パスワードだけの認証は、フィッシング詐欺やパスワードリスト攻撃によって突破されるリスクが高いため、多要素認証(MFA:Multi-Factor Authentication)の導入が必須です。スマートフォンアプリによるワンタイムパスワードや、生体認証などを組み合わせることで、不正アクセスのリスクを大幅に低減できます。
IDaaS(IDentity as a Service)の活用
複数のクラウドサービスを利用している企業では、ID管理を一元化するIDaaSの導入が有効です。シングルサインオン(SSO)機能により、ユーザーの利便性を保ちながら、一元的なアクセス制御とログ管理を実現できます。代表的なサービスとしては、Microsoft Entra IDなどが広く利用されています。
アクセス制御とデバイス管理を整備する
IDの検証と並行して重要になるのが、「どのデバイスから」「どのようなアクセス権限で」システムへ接続しているかを制御する仕組みです。
EDR(Endpoint Detection and Response)の導入
従業員が使用するPCやスマートフォンといったエンドポイント(末端の機器)が、マルウェア感染などで安全性を損なっていないかを常時監視するEDRの導入が推奨されます。万が一不審な挙動を検知した場合には、迅速にネットワークから遮断するといった対応が可能になります。
最小権限の原則(Least Privilege)の徹底
ユーザーには、業務上必要な最小限の権限のみを付与する「最小権限の原則」を徹底することも重要です。全社員が全システムにアクセスできる状態を見直し、部署や役職に応じて必要なデータ・システムのみへアクセスできるように権限を再設計します。
SASE(Secure Access Service Edge)の活用
近年では、ネットワークセキュリティ機能とアクセス制御機能をクラウド上で統合的に提供するSASEと呼ばれる概念も普及しています。場所を問わず安全なアクセスを実現するための重要な選択肢の一つとして検討する価値があります。
スモールスタートで段階的に拡大する
ゼロトラストの導入において、多くの企業が陥りがちな失敗が「一気にすべてのシステムを刷新しようとする」ことです。全社一斉導入は、現場の混乱やシステムトラブルを招くリスクが高く、結果としてプロジェクトが頓挫する原因になりかねません。
そこで推奨されるのがスモールスタートの考え方です。
- まずは特定の部署やシステムなど、限定的な範囲でパイロット導入を行う
- 導入後の運用状況や従業員からのフィードバックを収集する
- 発生した課題を洗い出し、改善策を講じる
- 問題がないことを確認した上で、対象範囲を段階的に拡大していく
このように小さく始めて検証を繰り返すアプローチ(PoC:Proof of Concept)を取ることで、リスクを最小限に抑えながら、自社に最適な形でゼロトラスト環境を構築していくことができます。
社内体制と従業員教育を整える
ゼロトラストは、ツールを導入するだけで完結するものではありません。運用する「人」の理解と協力が不可欠です。
推進体制の構築
情報システム部門だけでなく、経営層や各事業部門の代表者を含めた横断的なプロジェクトチームを組成することが望ましいです。セキュリティポリシーの策定や、インシデント発生時の対応フローなど、組織全体で意思決定できる体制を整えましょう。
従業員へのセキュリティ教育
ゼロトラスト環境では、多要素認証など、従業員にとって従来よりも操作の手間が増える場面も出てきます。「なぜこの対策が必要なのか」という背景を丁寧に説明し、理解を得ることが導入の成否を分けます。
- 定期的なセキュリティ研修の実施
- フィッシングメールを模した訓練の実施
- 問い合わせ窓口(ヘルプデスク)の整備
こうした地道な取り組みが、形骸化しない実効性のあるゼロトラスト環境の維持につながります。もし自社だけでの体制構築が難しい場合は、セキュリティ専門のコンサルティングサービスや、運用を代行してくれるマネージドセキュリティサービス(MSS)の活用を検討するのも有効な選択肢です。
ゼロトラスト導入の進め方まとめ
ここまで、ゼロトラストの基礎知識から具体的な導入ステップまでを解説してきました。ゼロトラストは、単一の製品を導入すれば実現できるものではなく、「現状把握」「優先順位付け」「ID・アクセス管理の強化」「スモールスタート」「社内体制の整備」という段階を着実に踏むことで初めて実効性のあるものになります。
重要なのは、完璧を求めて一度に全てを変えようとするのではなく、自社の課題に合わせて優先順位をつけ、小さな成功体験を積み重ねながら組織全体に浸透させていくことです。本記事で紹介した手順を参考に、まずは自社の情報資産の可視化という第一歩から着手してみてはいかがでしょうか。
記事のまとめ
- ゼロトラストとは「何も信頼しない」ことを前提としたセキュリティモデルである
- 従来の境界型防御では侵入時の被害拡大を防げない
- クラウド普及やテレワーク定着により導入の必要性が高まっている
- 導入前には自社の情報資産や課題を整理することが不可欠だ
- まずは資産の可視化からスタートし、現状を正確に把握する
- 多要素認証やIDaaSを活用し、アイデンティティ管理を強化する
- EDRや最小権限の原則により、アクセス制御を徹底する
- 全社一斉導入は避け、スモールスタートで段階的に拡大すべきだ
- ツール導入だけでなく、従業員教育や社内体制の構築が成功の鍵となる