近年、サイバー攻撃はますます巧妙化し、従来のセキュリティ対策だけでは企業の重要な情報資産を守り切れないケースが増えています。特にランサムウェアや標的型攻撃といった脅威は、境界防御をすり抜けて内部に侵入することを前提とした対策が求められるようになりました。
そこで注目されているのが「EDR(Endpoint Detection and Response)」です。EDRはエンドポイント上での不審な挙動を検知し、迅速な対応を可能にするソリューションとして、多くの企業で導入が進んでいます。しかし、EDR製品は数多くのベンダーから提供されており、機能や価格、サポート体制もさまざまです。自社の環境や運用体制に合わない製品を選んでしまうと、せっかく導入しても十分な効果を得られないばかりか、運用負荷だけが増大してしまう恐れもあります。
本記事では、EDR導入を検討している情報システム担当者やセキュリティ責任者の方に向けて、EDRの基礎知識から比較のポイント、選び方までを網羅的に解説します。導入を成功させるために押さえておくべきポイントを、具体的な比較基準とともにご紹介しますので、ぜひ最後までご覧ください。
記事のポイント
- EDRの仕組みとアンチウイルスとの違いがわかる
- 自社に合うEDR製品を選ぶための比較基準がわかる
- 導入時に注意すべき失敗事例を事前に把握できる
- 主要EDR製品の特徴を比較早見表で確認できる
EDR導入前に知るべき基礎知識と比較の重要性
EDRの導入を検討する前に、まずはEDRがどのような仕組みで動作し、なぜ現代の企業に必要とされているのかを理解しておくことが重要です。ここでは基礎知識を整理しながら、比較検討を行う意義について解説します。
EDRとは何か仕組みを解説
EDRとは「Endpoint Detection and Response」の略称で、日本語では「エンドポイントにおける検知と対応」と訳されます。PCやサーバー、スマートフォンといったエンドポイント端末の挙動を常時監視し、不審な動きを検知した際にはアラートを発報するとともに、迅速な調査・対応を支援するセキュリティソリューションです。
EDRの基本的な仕組みは以下の通りです。
- 常時監視:エンドポイントにインストールされたエージェントが、プロセスの起動やファイルの変更、ネットワーク通信などの挙動ログを収集し続ける
- 異常検知:収集したログをAIやふるまい検知エンジンで分析し、マルウェア感染や不正アクセスの兆候を検出する
- アラート通知:異常を検知した場合、管理者へ即座に通知を行う
- 調査・対応支援:攻撃の侵入経路や影響範囲を可視化し、端末の隔離やプロセスの強制終了などの対応を遠隔から実施できる
このように、EDRは「侵入されることを前提」とした対策であり、侵入後の被害を最小限に抑えることを目的としています。米国国立標準技術研究所(NIST)が提唱するサイバーセキュリティフレームワークにおいても、「検知」と「対応」は防御と並んで重要な機能として位置づけられており、NIST Cybersecurity Frameworkの考え方に基づいた対策としてEDRは高く評価されています。
EDR導入が必要とされる背景
なぜ今、多くの企業でEDR導入が急務とされているのでしょうか。その背景には、以下のような社会的・技術的な変化があります。
サイバー攻撃の高度化・巧妙化
従来型のマルウェアは既知のパターンをもとに検知することができましたが、近年の攻撃は「ファイルレスマルウェア」や「多段階攻撃」など、パターンマッチングでは検知が困難な手法が主流になりつつあります。攻撃者は正規のツールを悪用して痕跡を残さないよう工夫しており、水際で防ぐことが年々難しくなっています。
テレワークの普及によるエンドポイントの増加
働き方改革やコロナ禍を契機に、テレワークやリモートワークが急速に普及しました。社外から社内ネットワークにアクセスする端末が増えたことで、従来の「社内は安全、社外は危険」という境界型防御モデルが機能しにくくなっています。結果として、エンドポイント単体でのセキュリティ強化が不可欠となりました。
ランサムウェア被害の増加
警察庁の発表によると、ランサムウェアによる被害は年々増加傾向にあり、企業規模を問わず被害が発生しています。ランサムウェアは一度感染すると業務停止や情報漏えいなど甚大な被害をもたらすため、感染の兆候を早期に検知し、被害拡大を防ぐEDRの重要性が高まっています。
アンチウイルスとの違いを比較
EDRとよく比較される製品に「アンチウイルスソフト(従来型のウイルス対策ソフト)」がありますが、両者は目的も仕組みも大きく異なります。
| 比較項目 | アンチウイルス(EPP) | EDR |
|---|---|---|
| 主な目的 | マルウェアの侵入防止 | 侵入後の検知・対応 |
| 検知方法 | パターンマッチング(既知の脅威) | ふるまい検知・AI分析(未知の脅威も対象) |
| 対応範囲 | 侵入前の防御が中心 | 侵入後の調査・封じ込め・復旧支援 |
| 運用負荷 | 比較的低い | アラート分析など専門知識が必要 |
従来型のアンチウイルス(EPP:Endpoint Protection Platform)は、既知のウイルスパターンと照合して脅威をブロックする「入口対策」が中心です。一方でEDRは、侵入を完全に防ぐことは困難であるという前提のもと、侵入後の異常な挙動を検知し、迅速に対応することに主眼を置いています。
そのため、多くの企業ではEPPとEDRを併用する「多層防御」が推奨されており、片方だけでは現代の巧妙な攻撃に対応しきれない点に注意が必要です。
EDR導入で得られる効果とメリット
EDRを導入することで、企業は以下のようなメリットを得ることができます。
- 脅威の早期発見:侵入後の不審な挙動をリアルタイムで検知し、被害が拡大する前に対応できる
- 被害範囲の可視化:攻撃の侵入経路や影響を受けた端末を特定し、迅速な原因調査(フォレンジック)が可能になる
- 遠隔対応による初動対応の迅速化:感染端末をネットワークから遠隔で隔離し、被害の拡大を防止できる
- セキュリティ体制の可視化:どのような脅威がどれだけ発生しているかをレポートで把握でき、経営層への報告にも活用できる
- コンプライアンス対応の強化:個人情報保護法や各種業界ガイドラインへの対応として、セキュリティ体制の強化を示す材料になる
これらのメリットは、単に「セキュリティが強化される」という漠然としたものではなく、実際のインシデント対応時間の短縮や、事業継続性の確保に直結する重要な効果です。特に近年は取引先からセキュリティ体制の証明を求められるケースも増えており、EDR導入は企業の信頼性向上にも寄与します。
自社に合うEDR導入の選び方と比較基準
EDRの重要性を理解したところで、次に気になるのは「どの製品を選べばよいのか」という点でしょう。EDR製品は国内外の多数のベンダーから提供されており、それぞれ強みや特徴が異なります。ここでは、自社に合った製品を見極めるための具体的な比較基準を解説します。
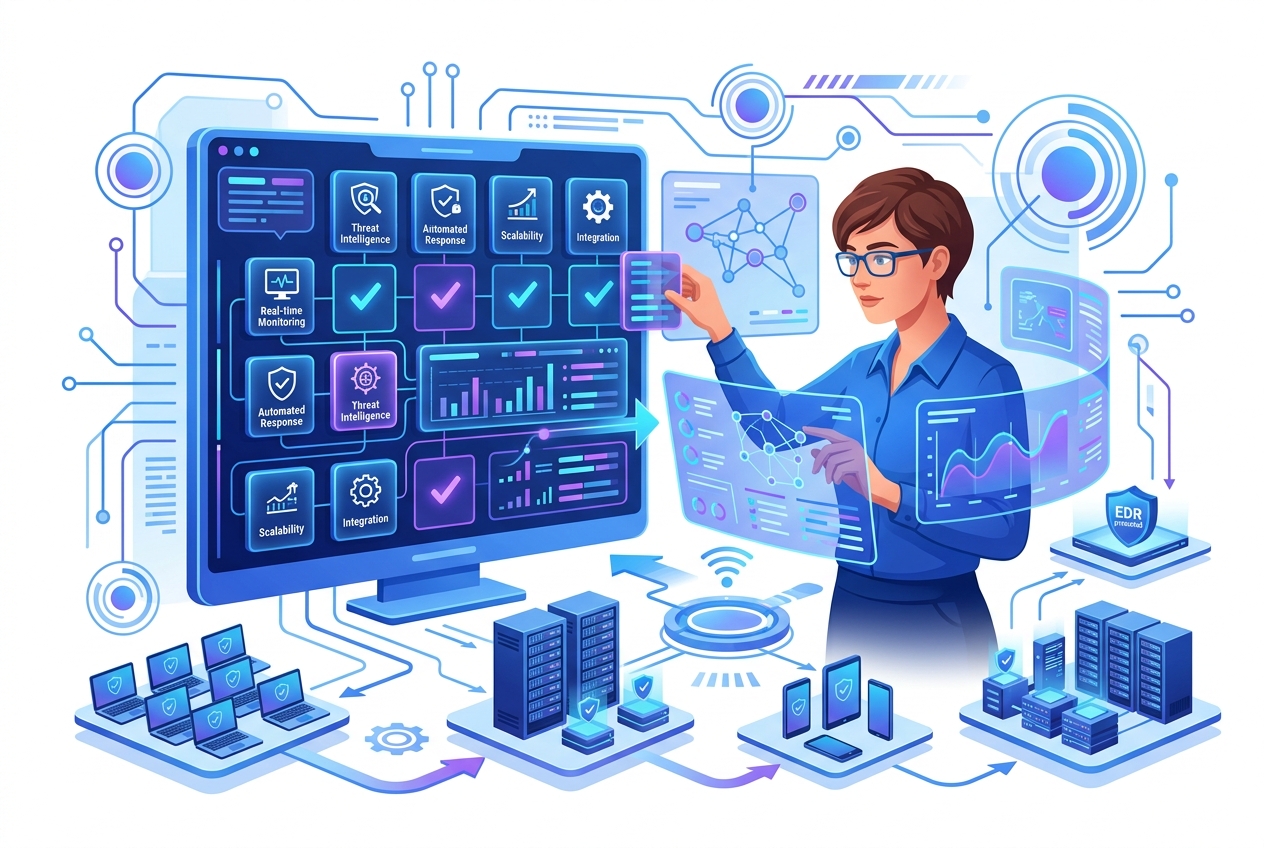
選び方で重視すべき機能比較ポイント
EDR製品を比較する際に、まず確認すべき機能は以下の通りです。
- 可視化機能:エンドポイントの状態やアラートの内容を、直感的に把握できるダッシュボードが用意されているか
- 自動対応機能:脅威を検知した際に、端末の自動隔離やプロセスの強制終了などを自動で実行できるか
- 脅威インテリジェンス連携:最新の攻撃手法や脅威情報と連携し、検知精度を継続的に高められるか
- フォレンジック機能:攻撃の侵入経路や影響範囲を時系列で調査できる機能があるか
- マルチOS対応:Windowsだけでなく、macOSやLinux、クラウド環境にも対応しているか
特に近年は、単なる検知だけでなく「XDR(Extended Detection and Response)」として、ネットワークやメール、クラウドといった複数のレイヤーの情報を統合的に分析する製品も増えています。将来的な拡張性も見据えて機能を比較することが重要です。
検知精度と誤検知率で比較する
EDR製品を選ぶ上で最も重要な指標の一つが「検知精度」です。検知精度が低いと脅威を見逃してしまうリスクがありますが、逆に誤検知(フォールスポジティブ)が多すぎても、運用担当者の負担が増大し、本当に重要なアラートを見落とす「アラート疲れ」を引き起こす原因になります。
検知精度を客観的に比較する際は、以下のような第三者評価機関のテスト結果を参考にすることをおすすめします。
- MITRE ATT&CK Evaluations:実際の攻撃者グループの手法を模擬し、各EDR製品がどの段階でどれだけ検知できたかを評価する国際的なテスト
- AV-Comparatives:セキュリティ製品の検知率や誤検知率を独立した立場で評価する第三者機関
これらの評価結果は各ベンダーの公式サイトでも引用されていることが多いため、製品比較時には必ず確認しましょう。特にMITRE ATT&CKのフレームワークは、攻撃者の戦術・技術・手順(TTPs)を体系化したものであり、EDR製品の検知能力を評価する世界的な標準として広く活用されています。
誤検知率が運用に与える影響
誤検知率が高い製品を導入してしまうと、運用担当者は日々大量のアラートに対応せざるを得なくなり、結果として本当に危険なアラートへの対応が遅れる可能性があります。導入前のトライアル期間などを活用し、実際の自社環境でどの程度の誤検知が発生するかを確認することを強くおすすめします。
運用体制とサポート体制を確認
EDRは導入して終わりではなく、日々のアラート監視や分析、対応が必要になる「運用型」のセキュリティ対策です。そのため、自社の運用体制に合わせたサポート体制の確認が欠かせません。
- 自社運用(インハウス)が可能か:専任のセキュリティ担当者がいる場合は、自社で監視・分析を行う体制も選択肢になる
- MDR(Managed Detection and Response)サービスの有無:24時間365日体制で専門アナリストが監視・分析・対応を代行してくれるサービスがあるか
- 日本語サポートの充実度:海外製品の場合、サポート窓口が日本語に対応しているか、対応時間はどうか
- 導入支援・トレーニングの有無:導入時の設定支援や、運用担当者向けのトレーニングプログラムが用意されているか
特に、社内にセキュリティの専門人材が不足している企業にとっては、MDRサービスの活用が現実的な選択肢となります。24時間体制での監視・対応をアウトソースすることで、少ない人員でも高いセキュリティレベルを維持することが可能になります。自社での運用が難しいと感じる場合は、MDRサービスを提供しているベンダーへの相談を検討してみるとよいでしょう。
導入コストと費用対効果を比較
EDR導入にあたっては、初期費用だけでなく、ランニングコストも含めたトータルコストを比較する必要があります。
- ライセンス費用:エンドポイント台数に応じた月額・年額の課金体系が一般的
- 導入初期費用:設定作業や既存環境への組み込みにかかる費用
- 運用費用:自社運用の場合は人件費、MDR活用の場合は月額サービス費用
- 教育・トレーニング費用:運用担当者のスキルアップにかかる費用
費用を比較する際は、単純な価格の安さだけで判断するのではなく、「その価格でどこまでの機能・サポートが受けられるのか」という費用対効果(ROI)の視点で検討することが重要です。安価な製品を選んだ結果、検知精度が低く被害を防げなかった場合、インシデント対応にかかるコストの方が結果的に高くつくケースも少なくありません。
既存システムとの連携性を確認
EDRを導入する際は、既存のセキュリティ製品やIT資産管理システムとの連携性も重要な比較ポイントです。
- SIEM(Security Information and Event Management)との連携:EDRのログをSIEMに集約し、他のセキュリティ機器のログと相関分析できるか
- SOAR(Security Orchestration, Automation and Response)との連携:インシデント対応を自動化するワークフローと連携できるか
- 既存のアンチウイルス製品との共存可否:すでに導入しているEPP製品とEDRが競合しないか
- API連携の柔軟性:自社独自のシステムやツールと連携するためのAPIが公開されているか
既存システムとの連携がスムーズに行えない場合、せっかく導入したEDRの効果を十分に発揮できないだけでなく、運用担当者が複数の管理画面を行き来する手間が発生し、対応の遅れにつながる恐れがあります。導入前には必ずベンダーに既存環境との連携可否を確認しましょう。
主要EDR製品の比較早見表
ここでは、EDR製品を比較する際の一般的な評価軸を整理した早見表をご紹介します。実際の導入検討時には、各ベンダーの最新情報を公式サイトで確認し、自社環境でのトライアルを実施することを強くおすすめします。
| 比較軸 | 確認すべきポイント |
|---|---|
| 検知方式 | AI・機械学習ベースか、シグネチャベースか、ハイブリッド型か |
| 対応OS | Windows/macOS/Linux/クラウド環境(AWS・Azure等)への対応範囲 |
| サポート体制 | 日本語対応の有無、MDRサービスの提供有無、対応時間帯 |
| 導入形態 | クラウド型(SaaS)かオンプレミス型か |
| 価格帯 | エンドポイント数に応じた月額・年額課金の水準 |
| 第三者評価 | MITRE ATT&CK Evaluationsなどでの評価結果 |
注意:EDR製品は日々アップデートされ、評価結果や機能も変化します。必ず導入検討時点での最新の公式情報を各ベンダーのWebサイトで確認してください。
導入時に注意すべき失敗事例
EDR導入において、実際によく見られる失敗事例を知っておくことで、同じ轍を踏まずに済みます。以下に代表的な失敗パターンをまとめました。
運用体制を整えずに導入してしまう
EDRは導入するだけで自動的にセキュリティが強化されるわけではありません。日々発生するアラートを監視・分析し、必要に応じて対応する体制がなければ、せっかくの検知機能も宝の持ち腐れになってしまいます。導入前に「誰が」「どのように」運用するのかを明確にしておく必要があります。
誤検知の多さに疲弊し形骸化する
製品選定時に誤検知率の検証を怠った結果、日々大量のアラートに追われ、次第にアラートを確認しなくなってしまうケースも少なくありません。これでは本末転倒であり、導入前のトライアルでの検証が非常に重要です。
既存システムとの相性問題
導入後に既存のアンチウイルスソフトと競合し、端末の動作が重くなったり、正常な業務アプリケーションが誤ってブロックされたりするトラブルも報告されています。事前の検証環境でのテストを十分に行うことが欠かせません。
コスト超過による運用の縮小
導入時のライセンス費用だけを見て契約した結果、運用開始後にMDRサービスの追加費用や、想定以上の人件費が発生し、当初の予算を大幅に超過してしまうケースもあります。トータルコストを事前にシミュレーションしておくことが大切です。
これらの失敗を避けるためにも、複数のベンダーから提案を受け、比較検討する際には、自社の運用リソースやIT環境を正直に伝えた上で、現実的な提案をしてくれるベンダーを選ぶことが成功の鍵となります。セキュリティ製品の選定に不安がある場合は、専門のセキュリティコンサルティングサービスに相談するのも有効な手段です。
EDR導入比較と選び方のまとめ
EDRは、巧妙化するサイバー攻撃から企業の重要な情報資産を守るために欠かせないセキュリティソリューションです。従来のアンチウイルスだけでは対応が難しい「侵入後」の脅威に対して、検知・調査・対応を一貫して支援するEDRの導入は、もはや多くの企業にとって必須の対策になりつつあります。
製品選定にあたっては、機能の充実度だけでなく、検知精度や誤検知率、運用・サポート体制、費用対効果、既存システムとの連携性など、多角的な視点で比較することが成功の鍵となります。自社のIT環境やセキュリティ人材のリソースを正確に把握した上で、無理のない運用体制を構築できる製品を選びましょう。
まずは気になる製品の資料請求やトライアルを通じて、自社環境での動作検証から始めてみてはいかがでしょうか。適切なEDR導入により、セキュリティインシデントへの対応力を大きく高め、事業継続性の確保につなげていきましょう。
記事のまとめ
- EDRは侵入後の検知と対応に特化したセキュリティ対策である
- アンチウイルスとの併用による多層防御が推奨される
- 検知精度は第三者評価機関のテスト結果で比較すべきである
- 誤検知率の高さは運用負荷の増大に直結する
- 自社運用が難しい場合はMDRサービスの活用が有効である
- 導入コストは初期費用だけでなく運用費用も含めて比較する
- 既存システムとの連携性を事前に確認しておく必要がある
- 導入前のトライアルによる自社環境での検証が失敗回避の鍵となる