企業システムの根幹を支える管理者権限やシステム管理者アカウントは、業務効率化に欠かせない存在である一方、悪用されれば甚大な被害をもたらすリスクをはらんでいます。近年、内部不正やサイバー攻撃による情報漏えい事件が後を絶たない中、その多くに「特権ID」の管理不備が関係していることをご存知でしょうか。
特権IDは、サーバーやデータベース、ネットワーク機器などに対して、通常のユーザーアカウントでは実行できない操作を可能にする、いわば「万能の鍵」です。この鍵の管理が甘くなると、誰がいつどのような操作を行ったのかが分からなくなり、不正アクセスや情報改ざんの温床となってしまいます。
本記事では、特権ID管理がなぜ重要なのか、その背景にあるリスクを解説するとともに、実際に現場で取り組むべき棚卸しの手順や統制の仕組み作りについて、具体的な実践方法を詳しく解説していきます。情報システム部門の担当者様はもちろん、内部統制やセキュリティ強化を検討されている経営層の方にも役立つ内容となっております。
記事のポイント
- 特権IDの放置が招く重大なセキュリティリスクを理解できる
- 内部統制や法令対応における棚卸しの必要性がわかる
- 現場ですぐに使える具体的な管理手順を習得できる
- ツール導入による自動化のメリットと選定のポイントがわかる
特権ID管理の方法が重要な理由とリスク
特権ID管理について具体的な手順を学ぶ前に、まずは「なぜこれほどまでに特権ID管理が重要視されているのか」という根本的な理由と、管理を怠った場合に発生しうるリスクについて正しく理解しておく必要があります。ここでは基礎知識から現場が抱える課題までを整理します。
特権IDとは何かを理解する
特権IDとは、システムやサーバー、データベースなどに対して、一般ユーザーには許可されていない強い権限を持つアカウントのことを指します。具体的には以下のようなものが該当します。
- root(ルート)権限:Linux/UnixシステムにおけるOSの最高管理者権限
- Administrator権限:Windowsサーバーにおける管理者権限
- DBA(データベース管理者)権限:データベースの全データにアクセス・変更が可能な権限
- ネットワーク機器の管理者アカウント:ルーターやファイアウォールの設定変更が可能な権限
これらのアカウントは、システムの構築・保守・トラブルシューティングに不可欠であり、情報システム部門の担当者やインフラエンジニアが日常的に使用しています。しかし、その強力な権限ゆえに、悪用された場合の被害範囲は一般ユーザーアカウントの比ではありません。データの閲覧・削除・改ざん、システムの停止、さらにはログの消去による証拠隠滅まで、あらゆる操作が可能になってしまうのです。
管理不足が招くセキュリティ事故
特権IDの管理が不十分な組織では、以下のようなセキュリティインシデントが実際に発生しています。
- 退職者のアカウントが削除されず、退職後も不正アクセスが可能な状態が続いていた
- 複数の担当者が同一の共有アカウントを使い回しており、問題発生時に誰が操作したか特定できなかった
- パスワードが長期間変更されず、外部からの推測攻撃によって不正ログインされた
- 内部の不満を持つ従業員が特権IDを悪用し、顧客情報を大量に持ち出した
これらの事故に共通するのは、「誰が」「いつ」「何をしたか」という操作の追跡ができていなかった点です。特権ID管理の目的は、単にパスワードを厳重にすることだけではなく、アカウントのライフサイクル全体を可視化し、不正の兆候を早期に発見できる体制を構築することにあります。
実際、独立行政法人情報処理推進機構(IPA)が公表している情報セキュリティに関する調査資料でも、内部関係者による不正アクセスや権限の濫用は、企業のセキュリティインシデントの中でも重大なリスク要因として繰り返し指摘されています。
内部統制における法令対応の必要性
特権ID管理は、単なる技術的なセキュリティ対策にとどまらず、企業の内部統制やコンプライアンスの観点からも極めて重要な位置づけにあります。
日本国内においては、金融商品取引法に基づくいわゆる「J-SOX法」により、上場企業は財務報告に係る内部統制の有効性を評価し報告することが義務付けられています。この内部統制評価の中で、ITに関する全般統制(IT全般統制)の一環として、特権IDを含むアクセス権限の管理体制が厳しくチェックされます。
さらに、個人情報保護法の改正により、個人情報を取り扱う事業者には安全管理措置の実施が求められており、特権IDのような高権限アカウントの管理は、この安全管理措置の重要な構成要素となっています。個人情報保護委員会(個人情報保護委員会公式サイト)が示すガイドラインにおいても、アクセス制御や識別・認証の徹底が求められています。
クレジットカード情報を扱う事業者であれば、PCI DSS(Payment Card Industry Data Security Standard)という国際的なセキュリティ基準への準拠も必要になり、この基準の中でも特権アクセスの制限と監視は主要な要件の一つとして明記されています。
このように、特権ID管理は「やっておいた方が良い」という任意の対策ではなく、業種によっては法令や業界基準によって「実施が義務付けられている」統制活動であるという認識を持つことが重要です。
棚卸しが後回しになる現場の課題
特権ID管理の重要性は理解していても、実際の現場では棚卸しや統制活動がなかなか進まないという声を数多く耳にします。その背景には、以下のような現場特有の課題が存在します。
- 業務多忙による優先度の低下:日々の運用保守業務に追われ、棚卸しのような「緊急ではないが重要な業務」が後回しにされがちです
- アカウントの全容把握の困難さ:長年運用してきたシステムでは、誰がどの特権IDを保有しているのか、担当者自身も正確に把握できていないケースが多くあります
- 属人化した管理体制:特定の担当者しかパスワードや権限の詳細を知らない、いわゆる「ブラックボックス化」が進んでいる
- 棚卸し作業の手間とコスト:手作業でのExcel管理などでは、対象システムが多いほど棚卸しに膨大な工数がかかってしまう
これらの課題を放置したまま時間が経過すると、退職者アカウントの削除漏れや、不要になった権限の残存といった「負債」が積み重なり、セキュリティリスクはますます増大していきます。次章では、こうした課題を解決するための具体的な実践手順を詳しく解説していきます。
特権ID管理の方法を実践する具体的手順
ここからは、特権ID管理を実際に組織へ導入し、定着させていくための具体的な手順について、ステップごとに解説していきます。どの企業でも応用可能な、実践的な内容となっています。
現状のアカウント棚卸しから始める
特権ID管理の第一歩は、現状把握、すなわち「棚卸し」です。どれだけ立派な管理ルールを作っても、そもそも管理対象となるアカウントの全体像が把握できていなければ意味がありません。
棚卸しで確認すべき項目
棚卸しの際には、以下の項目を洗い出し、台帳として整理することが基本となります。
- 特権IDが存在するシステム・サーバー・機器の一覧
- 各特権IDの保有者(利用者)と所属部署
- 付与されている権限の範囲と内容
- アカウントの作成日と最終利用日
- 利用目的と業務上の必要性
- パスワードの最終変更日
特に注意が必要なのが、既に退職している社員や異動した社員のアカウントが削除されずに残っているケースです。棚卸しを通じてこうした「休眠アカウント」や「野良アカウント」を洗い出し、不要なものは速やかに削除・無効化することが、リスク低減の第一歩となります。
利用申請と承認フローの整備
棚卸しによって現状を可視化した後は、今後新たに特権IDを発行する際、あるいは既存の特権IDを利用する際のルールを明文化していく必要があります。
具体的には、以下のような申請・承認フローを整備することが推奨されます。
- 利用申請書の作成:利用者、利用目的、利用期間、必要な権限範囲を明記した申請書を提出させる
- 承認者の設定:情報システム部門の責任者や、当該システムのオーナー部門が承認を行う体制を構築する
- 利用期間の限定:常時利用ではなく、必要な作業の際にのみ一時的に権限を付与する「都度申請方式」の導入を検討する
- 棚卸しの定期実施:半期に一度、あるいは年に一度など、定期的な棚卸しをルール化し、継続的に実施する
このように申請から承認、利用、そして返却(権限の剥奪)までの一連のフローを明確化することで、「誰が」「何のために」特権IDを利用しているのかが常に追跡可能な状態になります。
アクセス権限の最小化を徹底する
セキュリティの世界には「最小権限の原則(Principle of Least Privilege)」という基本的な考え方があります。これは、利用者には業務遂行に必要最小限の権限のみを付与すべきという原則です。
特権ID管理においても、この原則の徹底が極めて重要です。具体的には以下のような取り組みが挙げられます。
- 全ての業務に一律で管理者権限を付与するのではなく、業務内容に応じて権限レベルを細分化する
- 読み取り専用権限で十分な業務には、書き込みや削除権限を付与しない
- 特定の作業時のみ一時的に権限を昇格させる仕組み(一時昇格方式)を導入する
- 共有アカウントの利用を廃止し、個人ごとにアカウントを発行して行動を紐づける
権限の最小化を徹底することで、万が一アカウントが乗っ取られた場合でも、被害を最小限の範囲に食い止めることが可能になります。
パスワード管理と定期変更の仕組み化
特権IDのパスワードは、一般ユーザーのアカウント以上に厳格な管理が求められます。以下のポイントを押さえた運用が必要です。
- 複雑性の確保:英大文字・小文字・数字・記号を組み合わせた、推測されにくいパスワードを設定する
- 定期的な変更:一定期間ごとにパスワードを強制的に変更するルールを設ける
- 使い回しの禁止:複数のシステムで同一パスワードを使用しない
- 厳重な保管:パスワードを記載したメモや共有ファイルを放置しない、パスワード管理専用のツールを活用する
特に注意すべきは、緊急時対応用に設定された特権IDのパスワードが、長期間変更されずに放置されているケースです。定期的な棚卸しの際には、パスワードの最終変更日も必ず確認項目に含めるようにしましょう。
操作ログの取得と監視体制の構築
特権IDが実際にどのように使われているのかを事後的に検証できるようにするためには、操作ログの取得と監視が欠かせません。
ログとして記録すべき情報には、以下のようなものがあります。
- ログイン・ログアウトの日時
- 実行されたコマンドや操作内容
- アクセスしたファイルやデータベースのテーブル
- 設定変更の内容と変更前後の状態
ログを取得するだけでなく、それを定期的にレビューし、不審な操作がないかを確認する監視体制の構築も重要です。深夜や休日といった通常業務時間外のアクセス、普段利用しない機能への急なアクセスなど、異常な兆候を早期に検知する仕組みを整えることで、インシデントの拡大を未然に防ぐことができます。
ツール導入による自動化と効率化
ここまで解説してきた棚卸し、申請承認フロー、権限最小化、パスワード管理、ログ監視といった一連の作業を、全て手作業やExcel管理で継続することは、担当者にとって大きな負担となります。特にシステムの数が多い企業では、手作業による管理には限界があります。
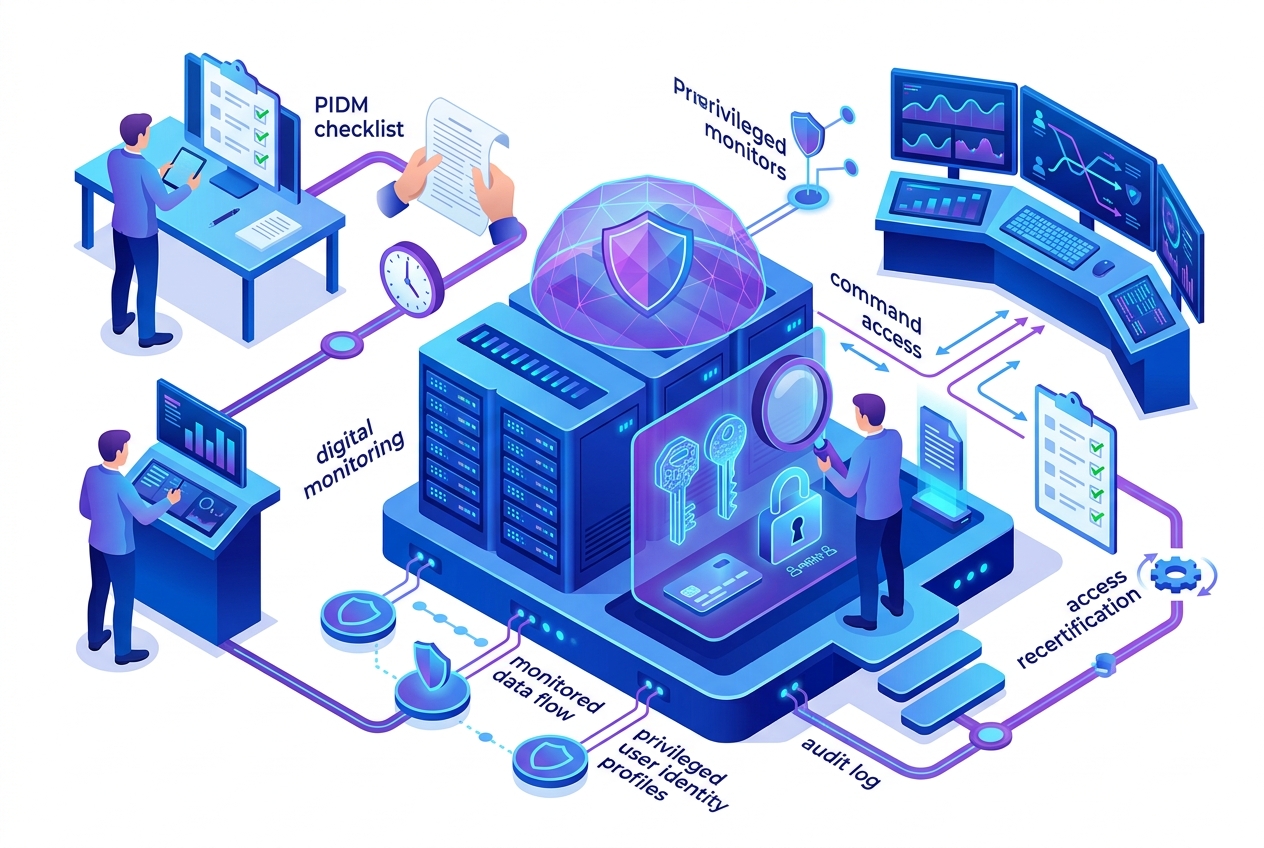
そこで有効な選択肢となるのが、特権ID管理を専門に行う「PIM(Privileged Identity Management)」や「PAM(Privileged Access Management)」と呼ばれるソリューションの導入です。
特権ID管理ツールの主な機能
- 特権IDの利用申請から承認までのワークフローの自動化
- パスワードの自動生成・定期変更・厳重な保管(パスワードボールト機能)
- 操作ログの自動取得と、操作画面の録画機能
- 一時的な権限昇格の自動制御
- 不審な操作の検知とアラート通知
こうしたツールを導入することで、これまで属人的かつ手作業で行っていた管理業務を大幅に自動化・効率化でき、担当者の負担軽減とセキュリティレベルの向上を同時に実現することが可能です。国内外で提供されているPIM/PAMソリューションは複数存在するため、自社の規模やシステム構成、予算に応じて比較検討することをおすすめします。導入を検討する際は、無料トライアルやデモを提供しているベンダーも多いため、実際に操作性を確認してから選定することが失敗を避けるポイントとなります。
特権ID管理の方法を定着させるまとめ
特権ID管理は、一度仕組みを構築して終わりというものではなく、組織文化として継続的に運用・改善していくことが何よりも重要です。棚卸しによって現状を可視化し、申請承認フローと権限最小化によって統制を効かせ、ログ監視によって不正を早期発見する。この一連のサイクルを、ツールの力も借りながら定期的に回し続けることが、真に強固なセキュリティ体制を実現する鍵となります。今回解説した手順を参考に、まずは自社の特権IDの棚卸しから着手し、段階的に管理体制の強化に取り組んでみてください。
記事のまとめ
- 特権IDは強力な権限を持つため管理不備が重大事故に直結する
- J-SOX法や個人情報保護法など法令対応の観点からも管理が必須である
- 棚卸しでは保有者・権限範囲・最終利用日などを台帳化して可視化する
- 利用申請と承認フローを整備し都度申請方式を検討する
- 最小権限の原則に基づき業務に必要な権限のみを付与する
- パスワードの複雑性確保と定期変更を仕組み化する
- 操作ログを取得し異常なアクセスを早期に検知する体制を作る
- PIMやPAMツールの導入で管理業務の自動化と効率化を図る
- 棚卸しから監視までのサイクルを継続的に回すことが定着の鍵である