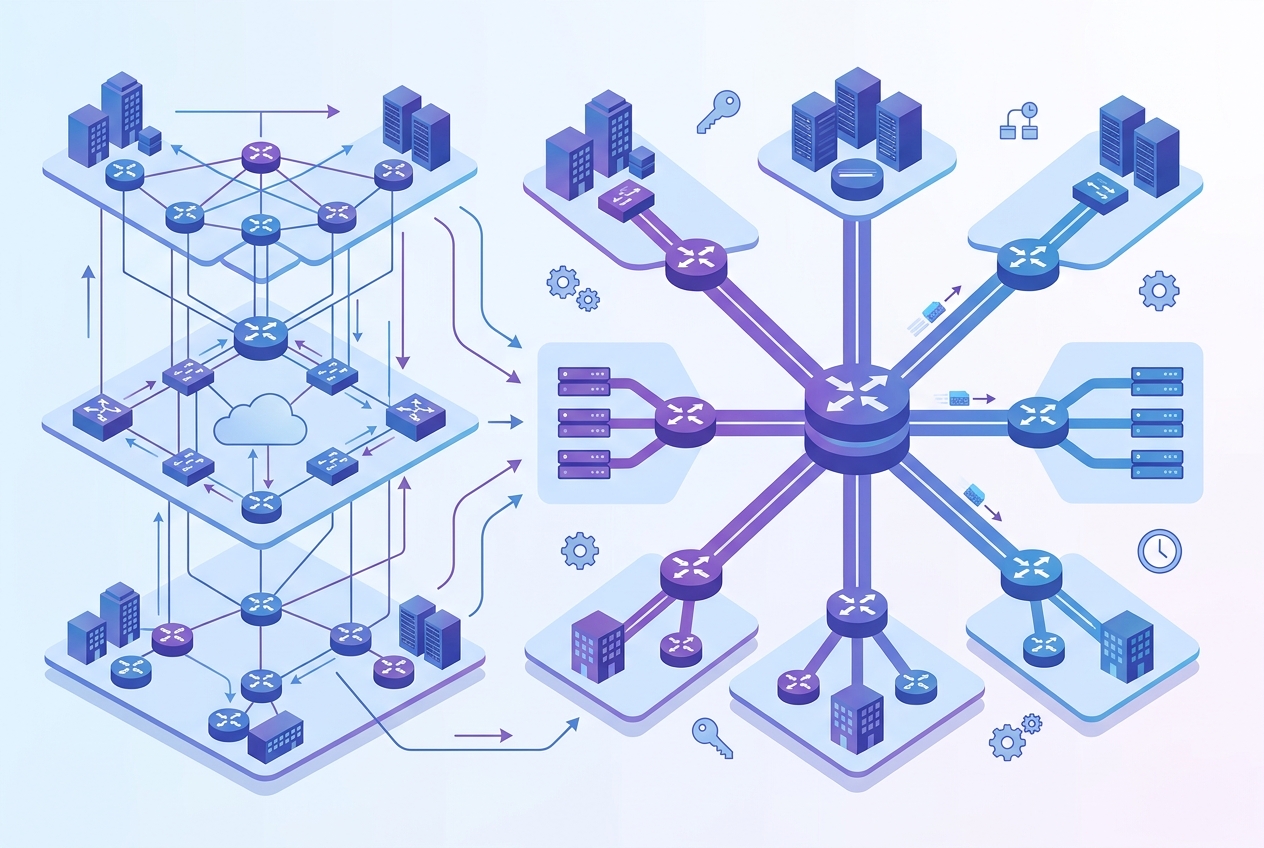
企業の拠点数が増えるにつれて、各拠点で個別に構築されたネットワークが複雑に絡み合い、管理コストの増大やセキュリティリスクの拡大といった課題が顕在化してきます。特に近年は、本社・支社・工場・店舗といった複数拠点を持つ企業が、クラウドサービスの活用やリモートワークの普及を背景に、ネットワーク構成の見直しを迫られるケースが増えています。
拠点ネットワーク統合設計は、単に機器を一新するだけでなく、通信の流れや管理体制そのものを再設計する取り組みです。しかし、統合設計を誤ると、かえって運用が複雑化し、トラブル対応に多くの工数を割かれてしまうことも少なくありません。
本記事では、拠点ネットワーク統合設計の基本的な考え方から、実際に設計を進める際の具体的な手順まで、実務に役立つ形で解説していきます。これから統合設計に着手する情報システム担当者の方は、ぜひ参考にしてください。
記事のポイント
- 拠点統合が必要になる背景と失敗しやすいポイントがわかる
- シンプルな設計思想を持つための考え方が身につく
- 現状把握から要件整理までの具体的な手順がわかる
- 運用負荷を減らすための構成パターンと工夫がわかる
拠点ネットワーク統合設計の基本を理解する
拠点ネットワークの統合設計に着手する前に、まずはなぜ統合が必要とされているのか、その背景と、統合設計においてよくある失敗パターンを理解しておくことが重要です。基本を押さえることで、以降の具体的な設計作業がスムーズに進みます。
複数拠点統合が必要になる背景
多くの企業では、拠点が増えるたびに、その時々の担当者や委託先ベンダーが個別にネットワークを構築してきた経緯があります。その結果、拠点ごとに異なるメーカーのルーターやスイッチが混在し、設定思想もバラバラになっているケースが珍しくありません。
このような状態を放置すると、以下のような問題が発生します。
- 拠点ごとに管理方法が異なり、トラブル時の対応に時間がかかる
- セキュリティポリシーが統一されておらず、脆弱な拠点が攻撃の侵入口になる
- クラウドサービスやリモートアクセスへの対応が拠点ごとにバラバラで非効率
- 回線コストや保守費用が最適化されておらず、無駄な支出が発生している
さらに、働き方改革やテレワークの普及により、社員がどこからでも安全に社内リソースへアクセスできる環境が求められるようになりました。従来型の拠点間VPNだけでは対応しきれず、SD-WANやゼロトラストネットワークといった新しい概念を取り入れた統合設計が必要とされています。総務省が公開しているサイバーセキュリティ関連の情報でも、拠点間通信の安全性確保が重要な論点として取り上げられています。
統合設計で失敗しやすいポイント
拠点ネットワークの統合は、多くの企業が一度は検討するものの、実際に着手すると想定以上に難航するプロジェクトです。よくある失敗パターンには、次のようなものがあります。
現状把握が不十分なまま設計を始めてしまう
各拠点の回線契約やIPアドレス体系、使用している機器の型番などを正確に把握しないまま設計を進めると、後になって「想定外の機器が見つかった」「IPアドレスが重複していた」といった問題が噴出します。
将来の拡張性を考慮していない
目先のコスト削減だけを重視して設計すると、拠点数が増えたときや、クラウド移行を進めたいときに、再度大規模な改修が必要になってしまいます。
運用担当者のスキルセットを考慮しない
高度な機能を持つ最新機器を導入しても、それを使いこなせる人材が社内にいなければ、宝の持ち腐れになってしまいます。設計段階から運用体制まで見据えた計画を立てることが不可欠です。
シンプルな設計にするための考え方
拠点ネットワーク統合設計を成功させる最大のコツは、「シンプルさ」を追求することです。複雑な設計は一見高機能に見えても、運用フェーズで確実に負担となって跳ね返ってきます。
シンプルな設計を実現するための考え方として、以下の3点を意識しましょう。
- 標準化:拠点ごとに機器やルールを変えず、可能な限り同一の構成テンプレートを適用する
- 自動化:設定作業や監視業務を手作業に頼らず、クラウド管理型の仕組みを活用する
- 集中管理:複数拠点の状態を一つのコンソールから可視化・制御できる体制を整える
これらの考え方を実現する技術として、近年注目されているのがSD-WANです。SD-WANはソフトウェアによってWAN回線を制御する技術であり、拠点ごとに個別のハードウェア設定を行う必要がなく、クラウド上の管理画面から一元的にポリシーを配信できる点が大きなメリットとなります。
拠点ネットワーク統合設計を進める具体的手順
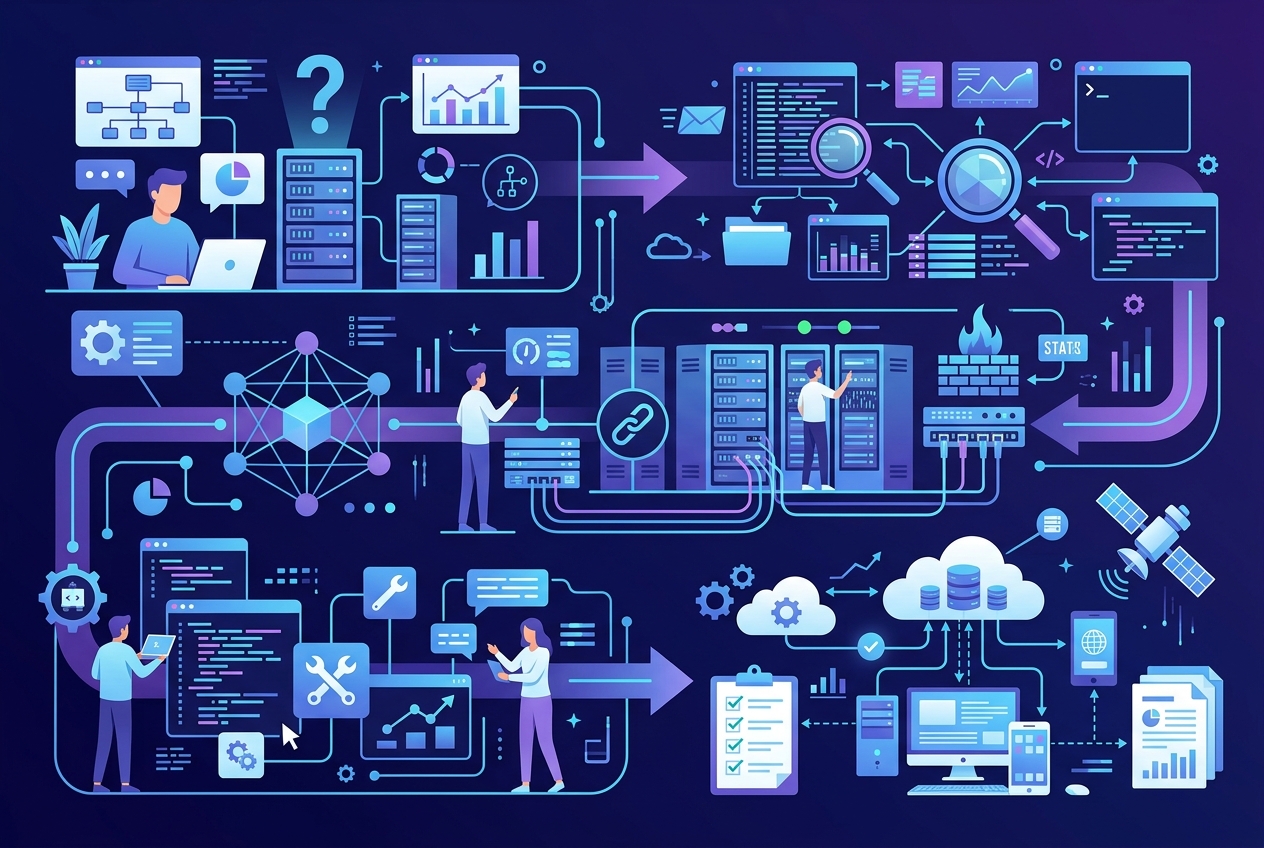
基本的な考え方を理解したところで、実際に統合設計をどのように進めていけばよいのか、具体的な手順を見ていきましょう。設計は大きく分けて「現状把握」「要件整理」「構成設計」「運用設計」の4段階で進めていきます。
現状の拠点環境を洗い出す方法
統合設計の第一歩は、すべての拠点における現状のネットワーク環境を正確に洗い出すことです。この段階を疎かにすると、後工程ですべてやり直しになるリスクがあるため、時間をかけてでも丁寧に行う必要があります。
具体的に洗い出すべき項目は以下の通りです。
- 各拠点の回線種別(光回線、モバイル回線、専用線など)と契約帯域
- 使用しているルーター・スイッチ・ファイアウォールのメーカーと型番
- 各拠点で運用中のIPアドレス体系とVLAN構成
- 拠点間で利用している通信サービス(基幹システム、クラウドサービスなど)
- 現状の保守契約内容とサポート窓口
- 各拠点の従業員数や利用端末数、将来の拠点拡張計画
これらの情報は、ネットワーク構成図やアセット管理台帳としてまとめておくと、後の要件整理や構成設計の際に非常に役立ちます。もし社内に構成図が存在しない、あるいは古い情報しか残っていないという場合は、この機会に現地調査を実施し、最新の状態を正確に記録しておくことを強くおすすめします。
統合設計に必要な要件整理
現状把握が完了したら、次はどのようなネットワークを目指すのか、要件を整理していきます。要件整理では、経営層や各拠点の現場責任者からもヒアリングを行い、単なる技術的な要件だけでなく、事業運営上のニーズも反映させることが重要です。
要件整理の際に検討すべき代表的な項目を挙げます。
- 可用性要件:業務停止が許容できない時間はどのくらいか、冗長化はどこまで必要か
- セキュリティ要件:業界のガイドラインや個人情報保護法などの法規制への対応
- 帯域要件:クラウドサービスの利用状況や、動画会議などの帯域消費の大きい通信の有無
- 拡張性要件:今後3年から5年の間に想定される拠点数の増減
- コスト要件:初期導入費用と月額運用費用のバランス
これらの要件を整理する際には、情報処理推進機構(IPA)が公開している情報セキュリティ関連の資料を参考にしながら、自社に合ったセキュリティレベルを定義することも有効です。要件が曖昧なまま構成設計に進んでしまうと、導入後に「思っていたのと違う」というミスマッチが発生しやすいため、この段階での合意形成を丁寧に行いましょう。
おすすめの構成パターンと選び方
要件が固まったら、実際のネットワーク構成パターンを検討します。拠点ネットワーク統合設計における代表的な構成パターンには、次のようなものがあります。
センター集約型(ハブアンドスポーク型)
本社やデータセンターを中心(ハブ)とし、各拠点(スポーク)がそこを経由して通信を行う構成です。セキュリティポリシーやインターネット接続口を一箇所に集約できるため、統制が取りやすい反面、ハブ拠点の負荷や通信遅延に注意が必要です。
フルメッシュ型
拠点同士が直接通信できるように、すべての拠点間を接続する構成です。拠点間の通信速度は速くなりますが、拠点数が増えるほど設定が複雑化しやすいというデメリットがあります。
SD-WANによるハイブリッド型
近年主流になりつつあるのが、SD-WANを活用したハイブリッド型の構成です。インターネット回線と専用線を組み合わせ、アプリケーションの重要度に応じて最適な経路を自動で選択できるため、コストと品質のバランスを取りやすいのが特徴です。
どの構成パターンを選ぶべきかは、拠点数、拠点間の通信量、予算などによって異なります。拠点数が少なく通信の統制を重視するならセンター集約型、拠点間の直接連携が多いならフルメッシュ型、コストと柔軟性を両立させたいならSD-WAN型が適しているといえるでしょう。迷った場合は、複数のベンダーから提案を受け、実際の構成案とコスト試算を比較検討することをおすすめします。
導入後の運用負荷を減らす工夫
統合設計は導入して終わりではなく、その後何年にもわたって運用し続けることが前提です。運用負荷を減らすためには、設計段階から以下のような工夫を盛り込んでおくことが重要です。
- クラウド管理コンソールの活用:拠点ごとに現地対応せずとも、遠隔から設定変更や障害監視ができる仕組みを導入する
- ゼロタッチプロビジョニングの採用:新規拠点の機器を現地の担当者が接続するだけで、自動的に設定が反映される仕組みを取り入れる
- 監視・通知体制の整備:障害発生時に自動でアラートが担当者に届く体制を構築し、早期対応を可能にする
- ドキュメントの整備と更新ルールの明確化:構成変更のたびに構成図や設定情報を更新するルールを定め、属人化を防ぐ
また、社内にネットワーク専門の人材が不足している場合は、運用の一部を外部のマネージドサービスに委託するという選択肢も有効です。自社ですべてを抱え込まず、専門ベンダーの知見を活用することで、運用負荷を大幅に軽減しつつ、安定したネットワーク環境を維持することができます。
拠点ネットワーク統合設計の要点まとめ
拠点ネットワーク統合設計は、現状把握から要件整理、構成設計、そして運用体制の構築まで、一連の流れを丁寧に進めることが成功の鍵となります。特に「シンプルさ」を軸に据えた設計思想は、導入後の運用負荷を大きく左右する重要な要素です。SD-WANなどの新しい技術を活用しながら、自社の事業規模や将来計画に合った構成パターンを選択し、無理のない統合を目指しましょう。まずは自社の現状を正確に洗い出すところから、一歩を踏み出してみてください。
記事のまとめ
- 拠点増加に伴うネットワークの複雑化が統合設計の背景にある
- 現状把握の不足や拡張性軽視が失敗の大きな要因となる
- 標準化・自動化・集中管理がシンプル設計の基本方針だ
- 回線・機器・IP体系など現状の洗い出しが最初のステップだ
- 可用性やセキュリティなど多角的な要件整理が必要である
- センター集約型・フルメッシュ型・SD-WAN型など構成パターンを比較する
- クラウド管理やゼロタッチプロビジョニングが運用負荷を軽減する
- 外部のマネージドサービス活用も有効な選択肢である