サイバー攻撃の手口が年々巧妙化する中、パスワードだけによる認証では自社の重要な情報資産を守り切れないケースが増えています。特にフィッシング詐欺やパスワードリスト型攻撃による不正ログインの被害は後を絶たず、多くの企業がセキュリティ強化の一環として多要素認証(MFA)の導入を急いでいます。
しかし、いざ社内システムに多要素認証を導入しようとしても「どの認証方式を選べばよいのか」「どのような手順で進めれば社員の反発を招かずスムーズに導入できるのか」と悩む情報システム担当者の方も多いのではないでしょうか。
本記事では、多要素認証導入の基礎知識から、実際の導入ステップ、そして導入後に起こりやすいトラブルとその対策まで、社内システム担当者が押さえておくべきポイントを網羅的に解説します。
記事のポイント
- 多要素認証の基本概念と導入が必要とされる背景がわかる
- 導入前に確認すべき社内環境のチェックポイントがわかる
- 5つの手順に沿った具体的な導入プロセスがわかる
- 導入後のトラブル対策と運用定着のコツがわかる
多要素認証導入前に知るべき基礎知識
多要素認証を導入する前に、まずはその基本的な仕組みと、なぜ今多くの企業で導入が急がれているのかという背景を理解しておくことが重要です。ここでは導入の土台となる知識を整理します。
多要素認証とは何かをおさらい
多要素認証(Multi-Factor Authentication、以下MFA)とは、以下の3つの認証要素のうち、2つ以上の異なる要素を組み合わせて本人確認を行う認証方式のことを指します。
- 知識情報:パスワード、PINコードなど「本人が知っていること」
- 所持情報:スマートフォン、ICカード、セキュリティキーなど「本人が持っているもの」
- 生体情報:指紋、顔、静脈など「本人自身の身体的特徴」
よく混同されがちな「二段階認証」との違いにも注意が必要です。二段階認証は認証の回数が2回あることを指し、必ずしも異なる要素を組み合わせているとは限りません。一方でMFAは、異なる種類の要素を組み合わせることが定義上の条件となっています。この仕組みにより、仮にパスワードが漏えいしても、所持情報や生体情報がなければログインできないため、不正アクセスのリスクを大幅に低減できます。
米国国立標準技術研究所(NIST)が策定する認証ガイドライン「NIST SP 800-63」でも、認証保証レベルに応じた多要素認証の利用が推奨されており、国際的にも標準的なセキュリティ対策として位置づけられています。
導入が求められる背景と必要性
なぜ今、多くの企業が多要素認証の導入を急いでいるのでしょうか。その背景には、以下のような社会的・技術的な変化があります。
サイバー攻撃の高度化
フィッシング詐欺やパスワードリスト型攻撃、ブルートフォース攻撃など、パスワードのみを狙った攻撃手法は年々巧妙化しています。IPA(情報処理推進機構)が発表する「情報セキュリティ10大脅威」でも、不正アクセスによる被害は継続的に上位に挙げられており、パスワード単体での防御には限界があることが指摘されています。
テレワークの普及による境界防御の限界
従来の社内ネットワークを前提とした「境界型防御」だけでは、社外からのアクセスが増えた現在のワークスタイルに対応しきれません。クラウドサービスの利用拡大やテレワークの定着により、「誰がどこからアクセスしているか」を都度検証するゼロトラストの考え方が主流になりつつあり、その中核技術として多要素認証が位置づけられています。
取引先・監査からの要請
近年では、取引先企業や業界団体からセキュリティ体制の強化を求められるケースも増えています。特に個人情報や機密情報を扱う業務委託契約においては、MFAの導入が契約条件の一つとして明記されることも珍しくありません。
導入前に確認すべき社内環境
多要素認証をスムーズに導入するためには、事前に社内環境を把握しておく必要があります。以下のポイントを確認しましょう。
- 利用しているデバイスの種類:会社支給端末か、私物端末(BYOD)か
- ネットワーク環境:社内LAN、VPN、クラウド直接接続など接続経路の把握
- 既存の認証基盤:Active Directoryやシングルサインオン(SSO)製品の有無
- 社員のITリテラシー:新しい認証方式への理解度や抵抗感の程度
- 対象システムの数と種類:クラウドサービス、社内基幹システムなど
これらを事前に洗い出しておくことで、後述する認証方式の選定や導入計画の策定がスムーズに進みます。特に既存の認証基盤との親和性は、導入コストや運用負荷に大きく影響するため、初期段階で必ず確認しておきましょう。
多要素認証導入手順を順番に解説
ここからは、実際に多要素認証を社内システムへ導入する際の具体的な手順を、5つのステップに分けて解説します。順番通りに進めることで、抜け漏れなく安全に導入を進めることができます。
手順1.認証方式の選定と比較検討
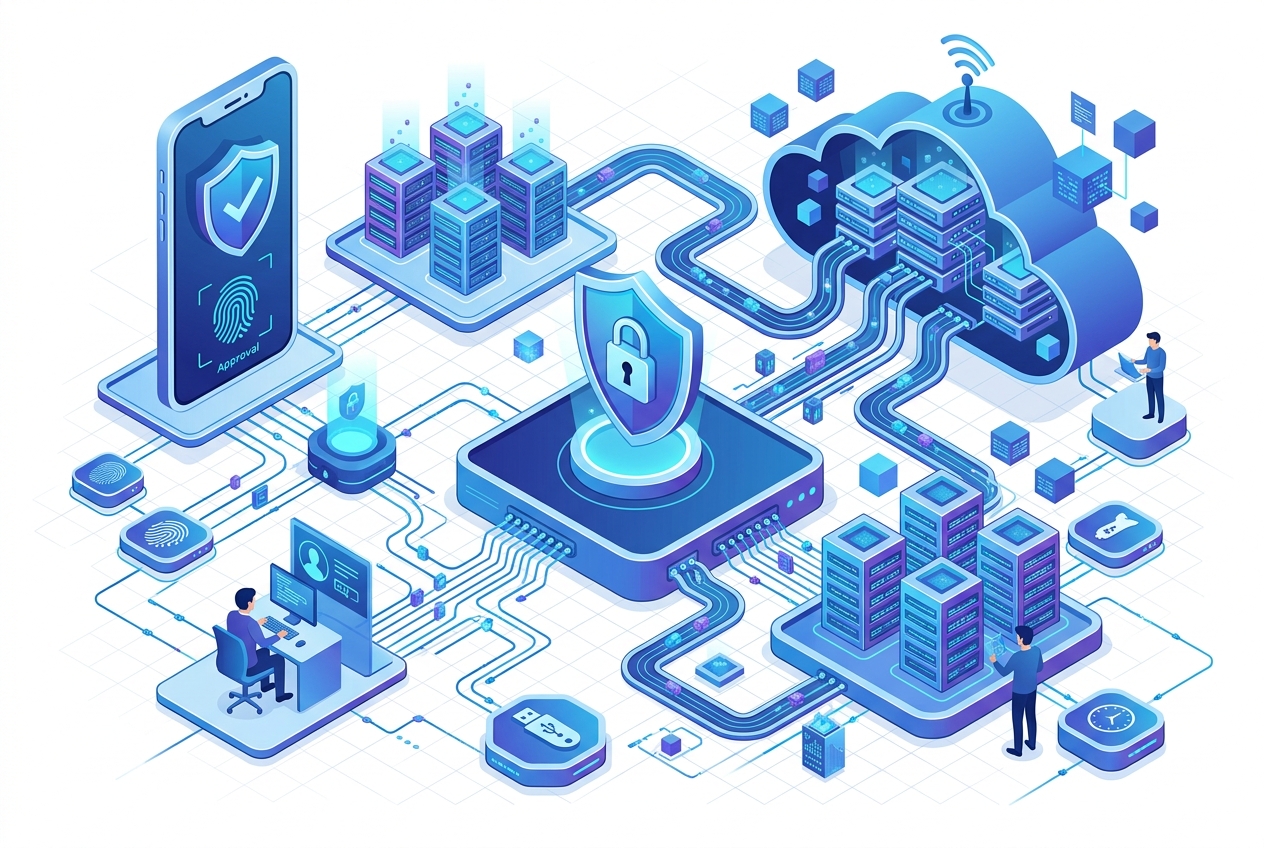
まず最初に行うべきは、どの認証方式を採用するかの検討です。代表的な認証方式には以下のようなものがあります。
- SMS認証:登録した携帯電話番号にワンタイムパスワードを送信する方式
- 認証アプリ(TOTP):Google AuthenticatorやMicrosoft Authenticatorなどでワンタイムパスワードを生成
- プッシュ通知認証:スマートフォンアプリに承認確認を通知し、タップで認証
- 生体認証:指紋や顔認証など端末に搭載された機能を活用
- 物理セキュリティキー:YubiKeyなどのFIDO2対応デバイスを使用
それぞれの方式にはメリット・デメリットがあります。例えばSMS認証は導入が容易な反面、SIMスワップ詐欺などのリスクが指摘されています。一方、FIDOアライアンスが策定するFIDO2規格に対応した物理セキュリティキーやパスキーは、フィッシング耐性が高く、より安全性の高い選択肢として注目されています。
コストと利便性のバランスを見極める
認証方式の選定では、セキュリティレベルだけでなく、導入コストや従業員の利便性とのバランスも重要な判断基準です。全社員に物理キーを配布するとなると初期コストが高額になる一方、認証アプリであれば比較的低コストで導入できます。自社の予算や業務特性に応じて、最適な方式を選びましょう。
手順2.対象システムの棚卸しと優先順位
次に、社内で利用している全てのシステムを洗い出し、多要素認証を導入する対象と優先順位を決定します。
- クラウド型グループウェア(Microsoft 365、Google Workspaceなど)
- 社内基幹システム(人事給与システム、会計システムなど)
- リモートアクセス環境(VPN、リモートデスクトップ)
- 各種SaaSツール(営業支援ツール、チャットツールなど)
優先順位を決める際は、「情報漏えい時の影響度」と「攻撃対象になりやすさ」の2軸で評価することをおすすめします。例えば、個人情報や財務情報を扱うシステム、外部からアクセス可能なシステムは、優先的に多要素認証を導入すべき対象です。
手順3.導入計画の策定とスケジュール化
対象システムと優先順位が決まったら、具体的な導入計画とスケジュールを策定します。
- 導入範囲の決定:全社一斉導入か、部署ごとの段階的導入か
- 予算の確保:ライセンス費用、デバイス購入費、運用コストの試算
- 担当者・体制の明確化:導入プロジェクトの責任者、問い合わせ窓口の設置
- マイルストーンの設定:テスト運用開始日、本番導入日などの明確化
特に多くの社員が関わる全社導入の場合、一気に切り替えると混乱を招くリスクが高いため、部署単位やシステム単位での段階的な導入を計画することをおすすめします。段階導入により、問題発生時の影響範囲を限定でき、次のフェーズへの改善にもつなげやすくなります。
手順4.テスト運用と社内フィードバック
計画が固まったら、いきなり全社展開するのではなく、まずは情報システム部門や一部の部署を対象にテスト運用を実施しましょう。
テスト運用で確認すべきポイント
- 認証プロセスがスムーズに完了するか
- エラー発生時の挙動やエラーメッセージの分かりやすさ
- デバイス紛失時の復旧手順が機能するか
- 社員が直感的に操作できるか(UIやマニュアルの分かりやすさ)
テスト運用後は、参加した社員から率直なフィードバックを収集することが重要です。アンケートやヒアリングを通じて「分かりにくかった点」「トラブルが発生した場面」などを洗い出し、本番導入前にマニュアルや運用フローを改善しましょう。この工程を丁寧に行うことが、本番導入後の混乱を最小限に抑える鍵となります。
手順5.本番導入と社員への周知徹底
テスト運用で問題点を改善したら、いよいよ本番導入です。本番導入時には、社員への周知と教育が成功のカギを握ります。
- 事前告知:導入日の2〜4週間前にはメールや社内掲示板で告知
- 説明会・マニュアル配布:操作方法を動画やスライドで分かりやすく解説
- 問い合わせ窓口の設置:導入直後は問い合わせが集中するため専用窓口を用意
- 段階的な移行期間:一定期間は旧認証方式も併用できるようにする
社員への周知が不十分だと、導入初日から問い合わせが殺到し、業務が一時的に停滞するリスクがあります。特に非IT部門の社員に対しては、専門用語を避け、図解を多用した分かりやすいマニュアルを用意することが導入成功の重要なポイントです。
導入後に発生しやすいトラブル対策
多要素認証を導入した後には、いくつか典型的なトラブルが発生しやすい傾向があります。事前に対策を用意しておきましょう。
スマートフォン紛失・機種変更時の対応
認証アプリやプッシュ通知認証を利用している場合、スマートフォンの紛失や機種変更によって認証ができなくなるケースが頻発します。バックアップコードの発行や、情報システム部門による本人確認後の再設定フローをあらかじめ用意しておきましょう。
電波状況によるSMS未達
SMS認証を採用している場合、海外出張中や電波の悪い場所ではワンタイムパスワードが届かないという問題が起こりがちです。代替手段として認証アプリを併用できる体制を整えておくと安心です。
社員からの反発・利便性低下への不満
「ログインの手間が増えた」といった不満が出ることも珍しくありません。導入の目的やリスクについて丁寧に説明し、なぜ必要な施策なのかを理解してもらうことが重要です。あわせて、一度認証すれば一定期間再認証を求めない「信頼済みデバイス」機能などを活用し、利便性とのバランスを取る工夫も有効です。
運用定着に向けたサポート体制構築
多要素認証は導入して終わりではなく、継続的な運用と改善が求められます。運用を定着させるためには、以下のようなサポート体制の構築が欠かせません。
- FAQ・ナレッジベースの整備:よくある質問と回答を社内ポータルに常設
- 定期的な利用状況モニタリング:ログイン失敗率や問い合わせ件数の推移を確認
- 継続的な教育・注意喚起:新入社員研修やセキュリティ研修への組み込み
- 認証方式の見直し:技術の進化に合わせた定期的なアップデート
また、自社での運用体制構築に不安がある場合は、ID管理・認証基盤を提供するIDaaS(Identity as a Service)を活用するのも有効な選択肢です。例えば、Microsoft社が提供するMicrosoft Entra IDのようなクラウド型ID管理サービスを利用すれば、多要素認証の設定や管理を一元化でき、運用負荷を大幅に軽減することが可能です。専門ベンダーのサポートを受けながら導入・運用することで、社内リソースが限られている企業でも安全に多要素認証を定着させることができます。
多要素認証導入手順のまとめ
多要素認証の導入は、パスワードのみに依存した従来の認証方式のリスクを大幅に低減し、企業の重要な情報資産を守るための有効な施策です。導入にあたっては、認証方式の選定から対象システムの棚卸し、計画策定、テスト運用、本番導入という段階を踏むことで、社員への負担を最小限に抑えながら確実に定着させることができます。導入後もトラブル対応やサポート体制の整備を継続し、セキュリティレベルを維持向上させていきましょう。まずは自社の環境を棚卸しするところから、一歩を踏み出してみてください。
記事のまとめ
- 多要素認証は知識・所持・生体の2要素以上を組み合わせる認証方式である
- サイバー攻撃の高度化やテレワーク普及が導入を後押ししている
- 導入前にはデバイス環境や既存認証基盤の確認が欠かせない
- 認証方式はセキュリティ強度とコスト・利便性のバランスで選定する
- 対象システムは影響度と攻撃対象になりやすさで優先順位を決める
- 段階的な導入計画とテスト運用が混乱防止のカギとなる
- 本番導入時は事前告知と分かりやすいマニュアルが不可欠である
- デバイス紛失やSMS未達などのトラブルには代替手段を用意する
- IDaaSの活用により運用負荷を軽減することも可能である