ランサムウェアの脅威は年々深刻化しており、企業規模を問わず被害が拡大しています。特に近年は暗号化だけでなく、データを窃取して公開すると脅す「二重恐喝型」の手口が主流となり、従来の対策だけでは防ぎきれないケースが増えています。
こうした状況の中で、最終的に企業を守る砦となるのが「バックアップ体制」です。どれだけ強固なセキュリティ対策を講じても、侵入を100%防ぐことは不可能に近く、万が一の際にデータを復旧できるかどうかが事業継続の分かれ目となります。
本記事では、ランサムウェア対策としてなぜバックアップが重要なのか、そして具体的にどのようなバックアップ体制を構築すべきかについて、最新の手法や国際規格を交えながら詳しく解説していきます。
- ランサムウェアの最新動向と二重恐喝型の脅威を理解できる
- バックアップが最終防衛線となる理由がわかる
- 3-2-1ルールやイミュータブルバックアップなど実践的手法を学べる
- 復旧テストや社内体制整備まで含めた具体的な運用方法がわかる
ランサムウェア対策になぜバックアップが重要か
ランサムウェア対策と聞くと、多くの人はウイルス対策ソフトやファイアウォールといった「侵入を防ぐ」技術を思い浮かべるかもしれません。しかし、実際にはどれほど高度な防御システムを導入していても、攻撃者は常に新しい手口を編み出しており、完全な防御は極めて困難です。だからこそ、万が一侵入を許してしまった場合に備えた「最後の砦」としてのバックアップ体制が不可欠なのです。
ランサムウェア被害の最新動向
近年のランサムウェア攻撃は、単にファイルを暗号化して身代金を要求するだけの単純な手口ではなくなっています。警察庁が公表している資料によれば、ランサムウェア被害は依然として高い水準で推移しており、企業規模を問わず被害が報告されています。特に注目すべきは以下のような傾向です。
- 二重恐喝(ダブルエクストーション):データを暗号化するだけでなく、事前に窃取したデータを公開すると脅迫する手口
- 三重恐喝:さらに顧客や取引先にも直接連絡し、追加の圧力をかける手口
- RaaS(Ransomware as a Service):ランサムウェア攻撃自体がサービス化され、専門知識がなくても攻撃を実行できる環境が整っている
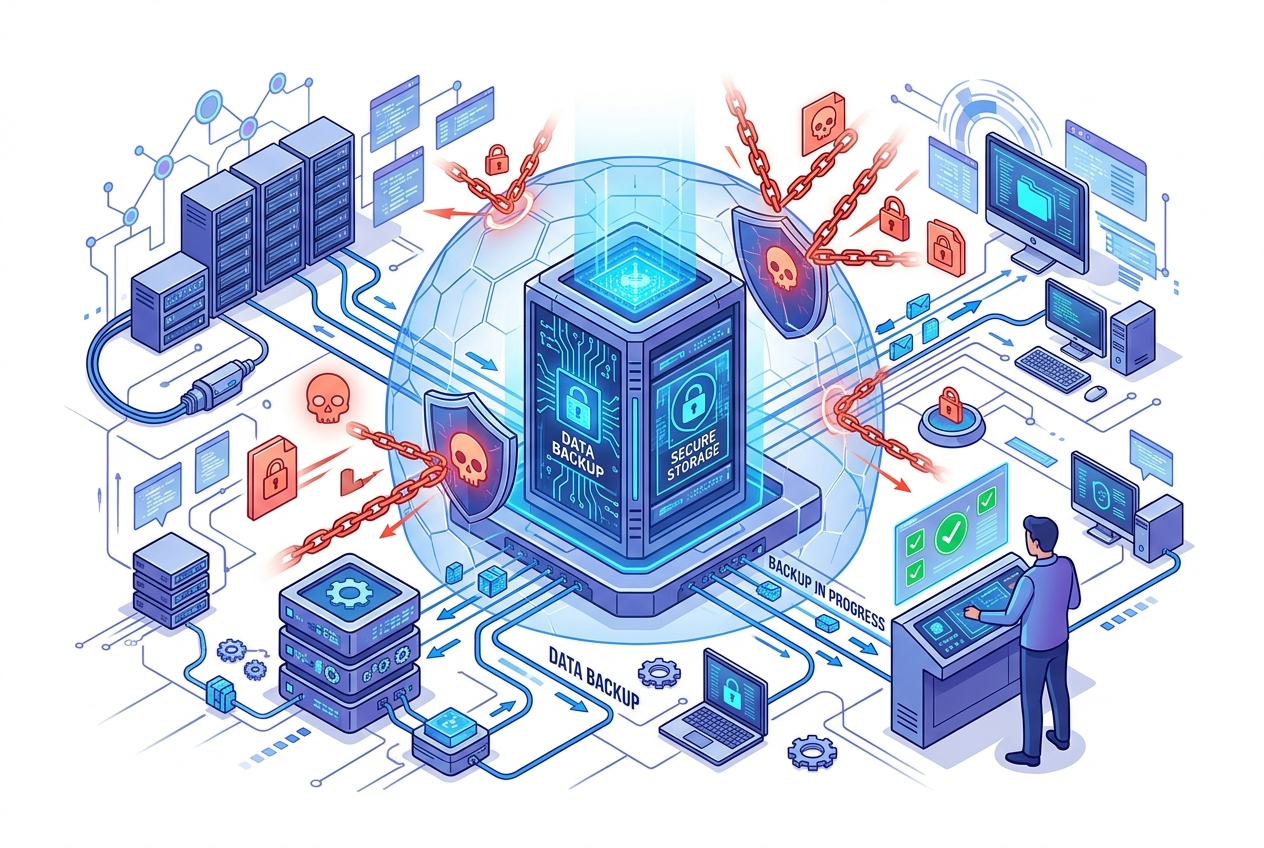
- バックアップの破壊・暗号化:攻撃者がバックアップデータそのものを狙い、復旧手段を奪おうとする手口
特に最後の「バックアップの破壊・暗号化」は深刻な問題です。攻撃者は企業のネットワークに侵入した後、すぐにはランサムウェアを実行せず、まずバックアップサーバーやバックアップデータの所在を調査し、それらを無効化してから本格的な攻撃を仕掛けるケースが増えています。つまり、単に「バックアップを取っている」だけでは不十分であり、バックアップ自体を攻撃から守る仕組みが求められているのです。
独立行政法人情報処理推進機構(IPA)が毎年公表している「情報セキュリティ10大脅威」でも、ランサムウェアによる被害は組織向け脅威の上位に位置し続けており、社会全体で警戒すべき脅威であることが示されています。
バックアップが最終防衛線となる理由
サイバーセキュリティの世界には「多層防御」という考え方があります。これは、単一の防御策に頼るのではなく、複数の防御層を重ねることで、一つの層が突破されても被害を最小限に抑えるという発想です。バックアップは、この多層防御における最後の層に位置づけられます。
ファイアウォールやEDR(Endpoint Detection and Response)、社員教育など、侵入を防ぐための対策がすべて突破されたとしても、適切に保護されたバックアップさえあれば、データを復元し事業を継続することができます。逆に言えば、バックアップが機能しなければ、身代金を支払うか、事業を諦めるかという極めて厳しい二択を迫られることになります。
さらに重要なのは、身代金を支払ったとしてもデータが完全に復旧される保証はないという点です。実際に、身代金を支払ったにもかかわらず復号キーが提供されなかった、あるいは提供された復号ツールが不完全でデータの一部しか復元できなかったという事例も報告されています。この観点からも、自社で確実にコントロールできるバックアップこそが、最も信頼できる復旧手段であると言えます。
復旧できない場合の事業リスク
バックアップが機能しない、あるいはそもそも存在しない場合、企業が被る損失は金銭的なものにとどまりません。以下のような多岐にわたるリスクが顕在化します。
- 事業停止による機会損失:生産ラインの停止、受発注システムの停止などによる直接的な売上損失
- 復旧コストの増大:フォレンジック調査、システム再構築、外部専門家への依頼費用
- 信用の失墜:取引先や顧客への説明責任、情報漏洩による信頼低下
- 法的責任:個人情報保護法に基づく報告義務や、損害賠償請求のリスク
- サプライチェーンへの影響:取引先企業への二次被害の波及
特に中小企業の場合、これらの複合的なダメージによって事業継続そのものが困難になるケースも少なくありません。実際に、ランサムウェア被害をきっかけに廃業に追い込まれた企業の事例も報告されています。バックアップ体制の構築は、単なるIT部門の課題ではなく、経営そのものを左右する重要な経営課題として捉える必要があります。
従来型バックアップの落とし穴
多くの企業が「バックアップは取っているから大丈夫」と考えがちですが、従来型のバックアップ運用には見落とされがちな落とし穴が存在します。
ネットワーク接続されたバックアップの脆弱性
社内ネットワークに常時接続されたNAS(Network Attached Storage)やファイルサーバーにバックアップを保存している場合、ランサムウェアが社内ネットワークに侵入すると、バックアップデータ自体も暗号化・破壊されてしまう危険性があります。攻撃者は本体システムだけでなく、復旧手段であるバックアップも標的にすることを前提に行動しているため、単純にネットワーク上にバックアップを保管しているだけでは十分な対策とは言えません。
バックアップの世代管理不足
バックアップを取得していても、上書き保存のみで過去の世代を保持していない場合、ランサムウェアに感染したデータをそのままバックアップしてしまい、いざ復旧しようとした際にすでに暗号化されたデータしか残っていないという事態が起こり得ます。
復旧テストの未実施
バックアップを取得していても、実際に復元できるかどうかを定期的にテストしていない企業は非常に多く存在します。いざという時にバックアップファイルが破損していた、あるいは復元手順が確立されておらず時間がかかりすぎたというケースも珍しくありません。バックアップは「取ること」だけでなく「復元できること」まで含めて初めて機能すると認識する必要があります。
ランサムウェア対策に有効なバックアップ手法
ここからは、実際にランサムウェア対策として有効なバックアップ手法について、具体的に解説していきます。単に「バックアップを取る」だけでなく、攻撃者からバックアップ自体を守り抜くための実践的な手法を押さえていきましょう。
3-2-1ルールの基本と実践方法
バックアップの基本原則として広く知られているのが「3-2-1ルール」です。これは米国土安全保障省傘下のサイバーセキュリティ・インフラストラキュリティ庁(CISA)などでも推奨されている考え方で、以下の3つの要素から構成されます。
- 3つのコピー:本番データを含め、合計3つのデータコピーを保持する
- 2種類の異なる媒体:ディスク、テープ、クラウドなど、2種類以上の異なる記録媒体に保存する
- 1つはオフサイト保管:少なくとも1つのコピーは物理的に離れた場所(または別環境)に保管する
このルールを実践することで、単一の障害点(Single Point of Failure)によってすべてのデータを失うリスクを大幅に低減できます。例えば、本番環境のデータに加えて、社内の別ストレージにバックアップを1つ、さらにクラウドストレージにもう1つ保存しておけば、たとえ社内ネットワーク全体がランサムウェアに感染しても、クラウド上のバックアップが無事であれば復旧が可能になります。
近年では、この3-2-1ルールをさらに発展させた「3-2-1-1-0ルール」という考え方も提唱されています。これは従来の3-2-1に加えて、「1つはイミュータブル(変更不可能)またはエアギャップ環境に保管する」「バックアップの検証エラーがゼロであることを確認する」という要素を追加したものです。ランサムウェアがバックアップ自体を標的にする現代においては、こうした発展型のルールを採用することが望ましいと言えるでしょう。
イミュータブルバックアップの活用法
イミュータブルバックアップとは、一度書き込まれたデータを一定期間、変更・削除・上書きができない状態で保存する技術のことです。「Immutable」は英語で「不変の」という意味であり、その名の通り、たとえ管理者権限を持つアカウントが乗っ取られたとしても、指定した保持期間内はデータを改ざんすることができません。
この仕組みは、ランサムウェア対策において非常に有効です。前述の通り、攻撃者は侵入後にバックアップデータを削除・暗号化しようとしますが、イミュータブルな設定がなされていれば、たとえ管理者アカウントが侵害されてもバックアップデータそのものは保護され続けます。
イミュータブルストレージの実装方法
イミュータブルバックアップを実現する方法としては、以下のようなアプローチがあります。
- クラウドストレージのオブジェクトロック機能:Amazon S3の「Object Lock」機能など、クラウドサービスが提供するイミュータブル機能を活用する
- WORM(Write Once Read Many)ストレージ:一度書き込んだデータを読み取り専用として扱う専用ストレージ機器を導入する
- バックアップソフトウェアの機能活用:Veeamなどの主要バックアップソフトウェアが提供するイミュータブルリポジトリ機能を利用する
特にクラウドサービスを活用する場合、Amazon Web Services(AWS)が提供するAmazon S3 Object Lockのような機能を利用することで、指定期間内はデータの削除や上書きを禁止する設定が可能です。こうした公式クラウドサービスの機能を活用することで、専門的な知識がなくても比較的容易にイミュータブルバックアップ環境を構築できます。
オフライン・エアギャップ環境の構築
イミュータブルバックアップと並んで重要なのが、「エアギャップ」と呼ばれる物理的・論理的にネットワークから切り離された環境の構築です。エアギャップ環境とは、その名の通りネットワークとの間に「空気の隙間(Air Gap)」があるかのように、通信経路が完全に遮断されている状態を指します。
物理的エアギャップの実現方法
- テープバックアップ:バックアップ完了後にテープを物理的に取り外し、ネットワークから完全に切り離して保管する
- リムーバブルディスク:外付けHDDやSSDにバックアップを取得し、通常時はネットワークから切断した状態で保管する
- ローテーション運用:複数の記録媒体を用意し、日次や週次で交換しながら常に一部を物理的にオフラインの状態に保つ
論理的エアギャップの実現方法
物理的な媒体の取り外しが運用上難しい場合には、論理的なエアギャップを構築する方法もあります。これは、バックアップ専用のネットワークセグメントを分離し、通常時は本番環境からのアクセスを遮断しておき、バックアップ取得時のみ一時的に接続を確立するという仕組みです。ゼロトラストの考え方に基づき、常時接続を前提とせず、必要な時だけ最小限の権限で接続することで、攻撃者がバックアップ環境まで到達するリスクを大幅に低減できます。
テープバックアップは一見古典的な技術に思えるかもしれませんが、物理的に完全にネットワークから切り離せるという特性から、ランサムウェア対策の文脈で近年再評価が進んでいます。特に大容量データを長期保管する用途においては、コスト面でも優れた選択肢となり得ます。
クラウドバックアップ選定のポイント
クラウドバックアップは、オフサイト保管を容易に実現できる手段として多くの企業で採用が進んでいます。ただし、クラウドサービスであれば何でも良いというわけではなく、選定にあたっては以下のポイントを確認する必要があります。
- イミュータブル機能の有無:オブジェクトロックなど、データ改ざん防止機能が提供されているか
- アクセス制御の柔軟性:多要素認証(MFA)やIP制限など、きめ細かなアクセス管理ができるか
- 暗号化への対応:保存時(at rest)および通信時(in transit)の暗号化に対応しているか
- 復旧速度(RTO):災害復旧時にどの程度の速さでデータを復元できるか
- データ保持期間の設定自由度:法令やガイドラインに応じた保持期間の柔軟な設定が可能か
- 準拠する規格・認証:ISO/IEC 27001やSOC2など、第三者機関による認証取得状況
特にアクセス制御については、バックアップ管理アカウントが本番環境の管理アカウントと同一の認証情報を使い回していないかを確認することが重要です。攻撃者は本番環境の管理者権限を奪取した後、同じ認証情報でバックアップシステムにもアクセスしようと試みるため、バックアップ専用のアカウントを分離し、多要素認証を必須化することが強く推奨されます。
また、クラウドバックアップの導入にあたっては、自社のみで構築・運用するのではなく、専門ベンダーが提供するマネージドバックアップサービスの活用も有効な選択肢です。専門知識を持つベンダーに運用を委託することで、設定不備によるセキュリティホールの発生を防ぎつつ、24時間体制での監視体制を実現できる場合もあります。自社のリソースや専門人材の有無を踏まえ、内製と外部委託のバランスを検討することが望ましいでしょう。
復旧テストで実効性を検証する方法
バックアップ体制の構築において、意外と軽視されがちなのが「復旧テスト」の実施です。バックアップを取得しているだけでは不十分であり、実際に復元できることを定期的に確認して初めて、そのバックアップ体制は「機能している」と言えます。
復旧テストの種類
- ファイルレベルの復元テスト:個別ファイルが正しく復元できるかを確認する日常的なテスト
- システム全体の復元テスト:サーバー全体やデータベース全体を、実際に別環境へ復元してみるテスト
- 災害復旧訓練(DRテスト):本番環境が完全に喪失したという想定のもと、業務システム全体を代替環境で立ち上げる大規模訓練
復旧テストの実施頻度の目安
復旧テストの頻度については、業務の重要度に応じて設定することが望ましいですが、一般的には以下のような目安が参考になります。
- 重要システム(基幹業務系):四半期に1回程度の頻度で全体復旧テストを実施
- 一般業務システム:半年に1回程度のファイルレベル・システムレベルの復元確認
- 新規バックアップ設定時:設定変更や新規導入時には必ず1回は復元テストを実施
復旧テストを行う際には、単に「復元できたかどうか」だけでなく、「どれくらいの時間がかかったか(RTO:目標復旧時間)」「どの時点のデータまで復元できたか(RPO:目標復旧時点)」も併せて記録し、事業継続計画(BCP)で定めた目標値を満たしているかを検証することが重要です。これらの指標が実際の業務要件を満たしていない場合は、バックアップの取得頻度やインフラ構成そのものを見直す必要があります。
社内体制と運用ルールの整備
どれほど優れた技術を導入しても、それを運用する社内体制やルールが整っていなければ、バックアップ体制は形骸化してしまいます。技術面と並行して、以下のような組織的な取り組みも重要です。
責任者・担当者の明確化
バックアップの取得状況を日常的に監視し、異常があれば速やかに対応する担当者を明確に任命することが重要です。属人化を避けるため、複数名で担当を分担し、バックアップ手順書を整備しておくことも欠かせません。
インシデント対応計画との連携
バックアップ体制は単独で機能するものではなく、インシデント対応計画(IRP:Incident Response Plan)や事業継続計画(BCP)と密接に連携させる必要があります。ランサムウェア被害が発生した際に、誰が、どのタイミングで、どのバックアップから復旧作業を開始するのかを事前に明文化しておくことで、実際の緊急時に迅速かつ冷静な対応が可能になります。
権限管理の徹底
バックアップシステムへのアクセス権限は、必要最小限の担当者にのみ付与する「最小権限の原則」に基づいて管理することが重要です。加えて、定期的なアクセス権限の棚卸しを行い、退職者や異動者のアカウントが放置されていないかを確認する運用も欠かせません。
従業員教育の実施
ランサムウェアの侵入経路として最も多いのは、フィッシングメールなどを起点とした人的な要因です。バックアップ体制の整備と並行して、従業員向けのセキュリティ教育を定期的に実施し、不審なメールやリンクへの対応方法を周知徹底することも、間接的にバックアップの重要性を下げる(=そもそも感染しない)ための有効な取り組みとなります。
ランサムウェア対策バックアップ体制まとめ
ランサムウェア対策におけるバックアップ体制の構築は、単に「データを複製しておく」という単純な作業ではなく、攻撃者がバックアップ自体を標的にすることを前提とした、多層的かつ組織的な取り組みが求められます。3-2-1ルールを基本としながら、イミュータブルバックアップやエアギャップ環境を組み合わせ、さらに定期的な復旧テストと社内体制の整備を行うことで、初めて実効性のあるバックアップ体制が完成します。
バックアップは「保険」に例えられることがありますが、保険と違い、いざという時に本当に機能するかどうかを事前に確認できるという特徴があります。日頃からの地道な検証と運用ルールの徹底こそが、ランサムウェア被害から自社の事業を守る最も確実な方法であることを、改めて認識しておく必要があります。
- ランサムウェアは二重恐喝型が主流であり、バックアップ自体も攻撃対象となっている
- バックアップは多層防御の最終防衛線として機能する
- 復旧できない場合、事業停止や信用失墜など複合的なリスクが発生する
- 3-2-1ルールを基本とし、可能であればイミュータブルまたはエアギャップの要素を追加する
- クラウドバックアップ選定時はイミュータブル機能とアクセス制御の柔軟性を確認する
- 復旧テストを定期的に実施し、RTOとRPOの実効性を検証する
- 責任者の明確化やインシデント対応計画との連携など、組織的な運用ルールを整備する
- 技術対策と従業員教育を両輪で進めることが被害抑止につながる