「うちのような小さな会社が、サイバー攻撃の標的になるはずがない」——そう考えている経営者や情報システム担当者は少なくありません。しかし実際には、大企業よりもセキュリティ対策が手薄な中小企業こそが、攻撃者にとって格好の標的となっているのが現実です。特に近年増加している標的型攻撃は、特定の組織を狙って巧妙に仕掛けられるため、一度被害に遭うと取引先を巻き込む大きな問題に発展しかねません。
とはいえ、「専門の情報セキュリティ部門もないし、大企業のような予算もかけられない」と悩む中小企業の担当者も多いはずです。本記事では、限られた予算や人員の中でも今日から始められる標的型攻撃対策を、具体的な手順とともに解説します。無料ツールの活用法から公的支援機関の利用方法まで、実践的な内容をまとめていますので、ぜひ自社のセキュリティ体制の見直しにお役立てください。
記事のポイント
- 標的型攻撃は中小企業ほど狙われやすく被害拡大のリスクが高い
- 従業員教育とメール訓練が最も費用対効果の高い対策になる
- 無料ツールや多要素認証など低コストで始められる方法が豊富にある
- 公的支援機関を活用すれば専門知識がなくても相談・対策が可能
標的型攻撃対策が中小企業に必要な理由
標的型攻撃という言葉を耳にしたことがあっても、その具体的な仕組みや自社への影響を正確に理解している担当者は多くありません。まずは基本的な知識から整理し、なぜ中小企業にとって対策が急務なのかを見ていきましょう。
標的型攻撃の基本的な仕組みとは
標的型攻撃とは、不特定多数を狙う従来型のサイバー攻撃とは異なり、特定の企業や組織を明確な目的を持って狙う攻撃のことを指します。攻撃者は事前にターゲット企業の業務内容、取引先、従業員の名前や役職などを入念に調査し、あたかも取引先や社内の関係者から送られたかのような巧妙なメールを作成します。
典型的な手口としては、以下のようなパターンが挙げられます。
- 取引先を装った請求書や見積書のファイルにマルウェアを仕込む
- 実在する上司や同僚の名前を騙って業務連絡を装う
- 社会的関心の高いニュースやイベントに便乗した件名でメールを送付する
- 正規のログイン画面に酷似した偽サイトへ誘導し認証情報を窃取する
これらのメールに添付されたファイルを開いたり、記載されたURLをクリックしたりすることで、パソコンがマルウェアに感染し、社内ネットワークへの侵入を許してしまいます。独立行政法人情報処理推進機構(IPA)が毎年公表している「情報セキュリティ10大脅威」でも、標的型攻撃による機密情報の窃取は組織における脅威の上位に継続してランクインしており、その深刻さがうかがえます。
中小企業が狙われやすい背景事情
「攻撃者が狙うのは大企業や政府機関ではないか」というイメージを持つ方も多いですが、実態はむしろ逆です。中小企業が狙われやすい背景には、いくつかの明確な理由があります。
サプライチェーン攻撃の踏み台にされるリスク
大企業のセキュリティ対策が強化される中、攻撃者はセキュリティの弱い中小企業を経由して、取引先である大企業への侵入を試みる「サプライチェーン攻撃」を多用するようになっています。自社が直接の標的でなくても、取引先を攻撃するための「踏み台」として利用されるケースが急増しているのです。
セキュリティ投資への意識と体制の不足
中小企業では専任のセキュリティ担当者を置く余裕がない企業も多く、以下のような課題を抱えているケースが一般的です。
- OSやソフトウェアのアップデートが後回しになっている
- 従業員のセキュリティ意識向上のための教育機会が少ない
- セキュリティ製品の導入コストを負担と感じ後回しにしている
- インシデント発生時の対応マニュアルが整備されていない
こうした体制の不備が、攻撃者にとって「侵入しやすい組織」として認識される要因となっています。
被害発生時の経営リスクと影響範囲
標的型攻撃による被害は、単なるシステム障害にとどまりません。経営そのものを揺るがす深刻なリスクを引き起こす可能性があります。
- 金銭的損失:ランサムウェアによる身代金要求、システム復旧費用、損害賠償など
- 信用の失墜:顧客情報や取引先情報の漏洩による社会的信用の低下
- 取引停止リスク:サプライチェーンの一員として取引先から契約を打ち切られる可能性
- 事業継続への影響:業務システムの停止による営業機会の損失
- 法的責任:個人情報保護法に基づく報告義務や損害賠償責任の発生
特に中小企業の場合、一度大きなセキュリティインシデントが発生すると、資金力や人的リソースの乏しさから事業継続そのものが困難になるケースも少なくありません。「うちは小さいから大丈夫」という考え方こそが、最大のリスク要因だと認識する必要があります。
限られた予算で実践できる標的型攻撃対策
ここからは、実際に中小企業が明日からでも取り組める具体的な対策を紹介します。高額な専用システムを導入しなくても、工夫次第で十分な防御力を確保することが可能です。
従業員教育で防ぐメール訓練の方法
標的型攻撃対策において、最も費用対効果が高いとされているのが従業員教育です。どれだけ高性能なセキュリティ製品を導入しても、最終的にメールを開いたりリンクをクリックしたりするのは人間であるため、従業員一人ひとりの意識向上が不可欠です。
標的型攻撃メール訓練の具体的な進め方
模擬的な標的型攻撃メールを従業員に送信し、開封率やクリック率を測定する「標的型攻撃メール訓練」は、多くの企業で導入が進んでいる手法です。実施のステップは以下の通りです。
- 訓練用の疑似攻撃メールを作成し、全従業員へ送信する
- メールの開封状況、添付ファイルの実行状況、URLのクリック状況を計測する
- 結果を集計し、部署ごと・役職ごとの傾向を分析する
- 訓練後に不審メールの見分け方に関する研修を実施する
- 定期的に訓練を繰り返し、意識の定着を図る
IPAでは、標的型攻撃メール訓練に関する解説資料や注意喚起の情報を公開しており、自社で訓練を企画する際の参考にすることができます。予算に余裕がある場合は、訓練メールの配信から結果分析までを代行してくれる専門サービスを利用するのも効率的な選択肢です。
不審メールを見抜くためのチェックポイント
従業員に周知すべき基本的なチェックポイントとして、次のような項目を教育内容に盛り込むことをおすすめします。
- 送信元のメールアドレスのドメインが正規のものと一致しているか
- 日本語の言い回しに不自然な点がないか
- 緊急性や不安を過度に煽る内容になっていないか
- 心当たりのない請求書や見積書の添付ファイルではないか
- URLのリンク先が正規のドメインと異なっていないか
無料・低価格で使えるセキュリティツール
「セキュリティ対策にはコストがかかる」というイメージがありますが、実際には無料や低価格で導入できる有効なツールが数多く存在します。
- Microsoft Defender:Windows OSに標準搭載されているウイルス対策機能。追加コストなしで基本的な防御が可能
- クラウド型メールセキュリティサービス:迷惑メールやフィッシングメールを自動的にフィルタリングする低価格プラン
- 無料のパスワード管理ツール:複雑なパスワードの使い回しを防止する
- OSやソフトウェアの自動アップデート設定:既知の脆弱性を突かれるリスクを大幅に低減
特に重要なのは、OSやソフトウェアを常に最新の状態に保つことです。多くのマルウェアは、修正パッチが公開されているにもかかわらず放置された脆弱性を突いて侵入します。無料でできる対策として、まずは自動アップデートの設定を全社的に徹底することから始めましょう。
また、専門的な監視体制を自社だけで構築するのが難しい場合は、中小企業向けに低価格でセキュリティ監視サービスを提供している専門ベンダーに相談するのも有効な選択肢です。餅は餅屋という言葉があるように、限られたリソースを本業に集中させるためにも、外部の専門家の知見を借りることは合理的な経営判断といえるでしょう。
多要素認証導入で防御力を強化する
標的型攻撃によってID・パスワードが窃取されてしまった場合でも、被害を防ぐ有効な手段が多要素認証(MFA)の導入です。多要素認証とは、パスワードに加えてスマートフォンアプリへの通知確認やSMSコードの入力など、複数の要素を組み合わせて本人確認を行う仕組みです。
多要素認証を導入するメリット
- パスワードが漏洩しても不正ログインを防止できる
- クラウドサービス(Microsoft 365やGoogle Workspaceなど)の多くが標準機能として提供している
- 追加のハードウェア投資が不要なケースが多い
- 設定は比較的簡単で、専門知識がなくても導入可能
特にクラウドメールサービスや社内システムへのリモートアクセスに対しては、優先的に多要素認証を設定することを強くおすすめします。すでに利用しているクラウドサービスに標準搭載されている機能であれば、追加費用なしで防御力を大幅に向上させることができます。
権限管理とアクセス制御の見直し方
万が一マルウェアに感染してしまった場合でも、被害範囲を最小限に抑えるために重要なのが権限管理とアクセス制御の見直しです。
最小権限の原則を徹底する
すべての従業員に管理者権限や全データへのアクセス権を付与している企業は、一つのアカウントが乗っ取られただけで全社的な被害に発展するリスクを抱えています。以下の観点で権限設定を見直しましょう。
- 業務に必要な最小限の権限のみを付与する「最小権限の原則」を徹底する
- 退職者や異動者のアカウントを速やかに無効化する
- 共有アカウントの使用を廃止し、個人ごとのアカウントに統一する
- 重要なファイルサーバーへのアクセスログを定期的に確認する
これらの見直しは追加のツール導入なしに、既存のシステム設定の変更だけで実施できるケースがほとんどです。まずは自社の現状を棚卸しし、不要な権限が付与されていないかをチェックすることから始めてみてください。
外部委託先との情報共有ルール整備
中小企業では、経理業務やシステム保守などを外部の業者に委託しているケースが多く見られます。しかし、委託先のセキュリティ対策が不十分であった場合、そこが攻撃の侵入経路になってしまうリスクがあります。
- 委託先に求めるセキュリティ基準を契約書に明記する
- 機密情報の受け渡し方法(暗号化の有無など)を事前に取り決める
- 委託先でのインシデント発生時の報告義務を契約に盛り込む
- 定期的に委託先のセキュリティ対策状況を確認する機会を設ける
特に個人情報や取引先情報を取り扱う業務を委託する場合は、委託先選定の段階からセキュリティ体制を評価基準に加えることが重要です。
インシデント発生時の初動対応手順
どれだけ対策を講じても、被害を完全にゼロにすることは困難です。だからこそ、実際にインシデントが発生した際の初動対応を事前に決めておくことが被害の拡大防止につながります。
初動対応の基本フロー
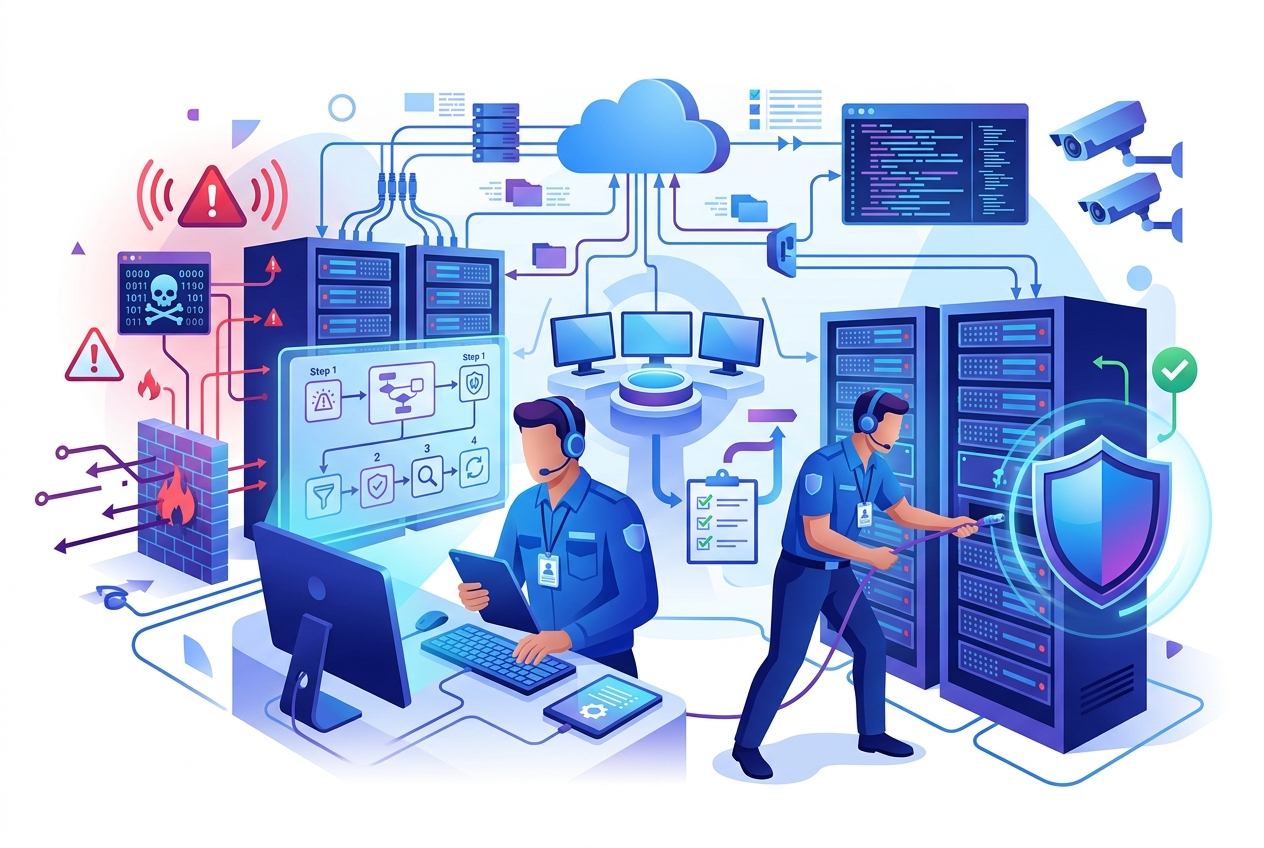
- 検知:不審な挙動やアラートを発見した時点で速やかに情報システム担当者へ報告する
- 隔離:感染が疑われる端末をネットワークから物理的に切断する
- 記録:発生日時、症状、対応内容を時系列で記録に残す
- 連絡:経営層への報告、必要に応じて取引先や監督官庁への連絡を行う
- 復旧:バックアップデータを用いたシステムの復旧作業を実施する
- 再発防止:原因分析を行い、同様の被害が発生しないよう対策を強化する
この手順をあらかじめマニュアル化し、全従業員に周知しておくことで、パニックによる対応の遅れを防ぐことができます。特に「誰が」「どこに」「どのように」連絡するのかという連絡体制図は、印刷して各部署に掲示しておくことをおすすめします。
相談できる公的支援機関の活用方法
専門的な知識やリソースが不足している中小企業にとって心強い味方となるのが、公的な支援機関です。積極的に活用することで、コストを抑えながら質の高い対策を実現できます。
- IPA(情報処理推進機構):中小企業向けの情報セキュリティ対策ガイドラインや自己診断ツールを無料公開している
- JPCERT/CC:インシデント発生時の対応支援や注意喚起情報の提供を行っている専門組織
- 各都道府県の警察本部サイバー犯罪相談窓口:実際に被害に遭った際の相談・通報先
- 商工会議所・商工会:中小企業向けセキュリティセミナーや専門家派遣制度を実施している場合がある
特にIPAが公開している「中小企業の情報セキュリティ対策ガイドライン」は、自社の対策状況をチェックリスト形式で確認できるため、何から手をつけてよいか分からない担当者にとって非常に有用な資料です。まずはこうした公的資料に目を通し、自社の現状を客観的に把握することから始めてみましょう。
中小企業の標的型攻撃対策まとめ
標的型攻撃は、もはや大企業だけの脅威ではなく、あらゆる規模の企業にとって現実的なリスクとなっています。しかし本記事で紹介したように、従業員教育やメール訓練、無料ツールの活用、多要素認証の導入、権限管理の見直しなど、限られた予算の中でも今日から着手できる対策は数多く存在します。まずは自社の現状を把握し、できることから一つずつ取り組んでいくことが、被害を未然に防ぐ最も確実な近道です。公的支援機関の情報も積極的に活用しながら、継続的なセキュリティ体制の強化を目指しましょう。
記事のまとめ
- 標的型攻撃は中小企業を踏み台としたサプライチェーン攻撃の起点になりやすい
- 従業員へのメール訓練が最も費用対効果の高い対策である
- OSアップデートやパスワード管理など無料でできる対策から着手すべきだ
- 多要素認証の導入で不正ログインのリスクを大幅に下げられる
- 最小権限の原則に基づきアクセス権限を定期的に見直す必要がある
- 外部委託先とのセキュリティルールは契約書に明記しておくべきだ
- インシデント発生時の初動対応手順は事前にマニュアル化しておく
- IPAやJPCERT/CCなど公的支援機関の情報を積極的に活用すべきだ