企業のネットワークを守るファイアウォールは、運用が長期化するほどルールが増加し、気づかないうちに複雑化・肥大化していきます。過去に設定したルールがそのまま残り、誰も把握していない「野良ルール」が積み重なることで、セキュリティホールの温床となってしまうケースは少なくありません。
特に近年はサイバー攻撃の手口が高度化しており、不要なルールや過剰に許可されたポートが攻撃者の侵入経路になるリスクが高まっています。実際、総務省やIPA(情報処理推進機構)が発表するセキュリティ報告書でも、設定不備による情報漏えい事故が毎年報告されています。
本記事では、ファイアウォールルールが肥大化する原因から、具体的な見直し手順、さらに継続的に運用するための仕組み化まで、実務で使える内容を体系的に解説します。セキュリティ担当者やインフラ管理者の方はもちろん、これから運用ルールを整備したいと考えている方もぜひ参考にしてください。
記事のポイント
- ファイアウォールルールが肥大化する原因と放置するリスクがわかる
- 不要ルールの見極め方と削除・統合の具体的な基準がわかる
- ルール変更時に事故を防ぐテスト方法がわかる
- 定期見直しを継続できる運用フローとツール活用法がわかる
ファイアウォールルール見直し方法が必要な理由
ファイアウォールは一度設定して終わりではなく、ビジネス環境やシステム構成の変化に合わせて継続的にメンテナンスすべき存在です。しかし実際の現場では、日々の業務に追われてルールの見直しが後回しにされがちです。まずは、なぜルールが肥大化し、放置するとどのようなリスクが生まれるのかを整理していきましょう。
ルールが肥大化する原因とは
ファイアウォールのルールが膨れ上がる背景には、いくつかの共通したパターンがあります。
- 一時的な許可設定の放置:検証環境やキャンペーンサイトのために一時的に開けた通信ポートが、期限を過ぎても削除されない
- 担当者の異動・退職による属人化:設定した本人しか意図を把握しておらず、後任者が削除できずに残してしまう
- 変更管理プロセスの不備:追加は行うが削除は行わないという「追加偏重」の運用体制
- 類似ルールの重複作成:既存ルールを確認せず、似たような許可設定を新規に追加してしまう
このような要因が積み重なることで、数百から数千件規模のルールが存在する環境も珍しくありません。ルール数が増えるほど、管理者自身がルールの全体像を把握できなくなり、次第に「触れない設定」として塩漬けにされてしまうのです。
放置するリスクとセキュリティ影響
肥大化したルールを放置することは、単なる管理上の煩雑さだけでなく、深刻なセキュリティリスクに直結します。
- 不要な通信経路の残存:使われていないはずのポートが開いたままになり、攻撃者の侵入口になる
- ルール適用順序の誤り:意図しない許可ルールが先に評価され、本来遮断すべき通信が通過してしまう
- 監査対応の遅延:PCI DSSやISMSなどの監査で、ルールの妥当性を説明できず指摘事項となる
- パフォーマンス低下:ルール数の増加によりファイアウォール自体の処理負荷が上がり、通信遅延の原因になる
特に外部監査やセキュリティ認証の取得を目指す企業にとって、「なぜこのルールが存在するのか説明できない」状態は致命的です。説明責任を果たせないルールは、セキュリティ上の脆弱性そのものとみなされることを認識しておく必要があります。
放置を怠った企業の失敗例
実際に、ルールの見直しを怠ったことで被害が拡大した事例は数多く報告されています。典型的なパターンとしては、以下のようなケースが挙げられます。
- 退職した委託業者用に開放していたVPN接続用のポートが放置され、外部からの不正アクセスの侵入口として悪用された
- 検証環境用に一時許可した管理者ポート(RDPやSSHなど)が本番環境にも適用されたまま残り、ブルートフォース攻撃を受けた
- 類似ルールが乱立した結果、意図せず「全許可」に近い設定が有効になっており、内部ネットワークへの侵入を許してしまった
これらの事例に共通するのは、「誰も気づかないまま長期間放置されていた」という点です。定期的な棚卸しと見直しの仕組みがあれば防げた被害であり、だからこそ計画的なルール見直しが不可欠だといえます。
ファイアウォールルール見直し方法の実践手順
ここからは、実際にファイアウォールルールを見直す際の具体的な手順を、段階を追って解説していきます。闇雲に削除するのではなく、可視化・特定・整理・検証・運用化という流れで進めることが成功のポイントです。
現状ルールの棚卸しと可視化
見直し作業の第一歩は、現在設定されているすべてのルールを洗い出し、可視化することです。以下の情報を一覧化しておくと、後工程がスムーズになります。
- ルールID・作成日・作成者
- 送信元/宛先IPアドレス、ポート番号、プロトコル
- 許可/拒否の設定内容
- ルールの用途・申請根拠(可能であれば申請書や稟議番号と紐づける)
- 最終利用日時(ヒット数・ログ有無)
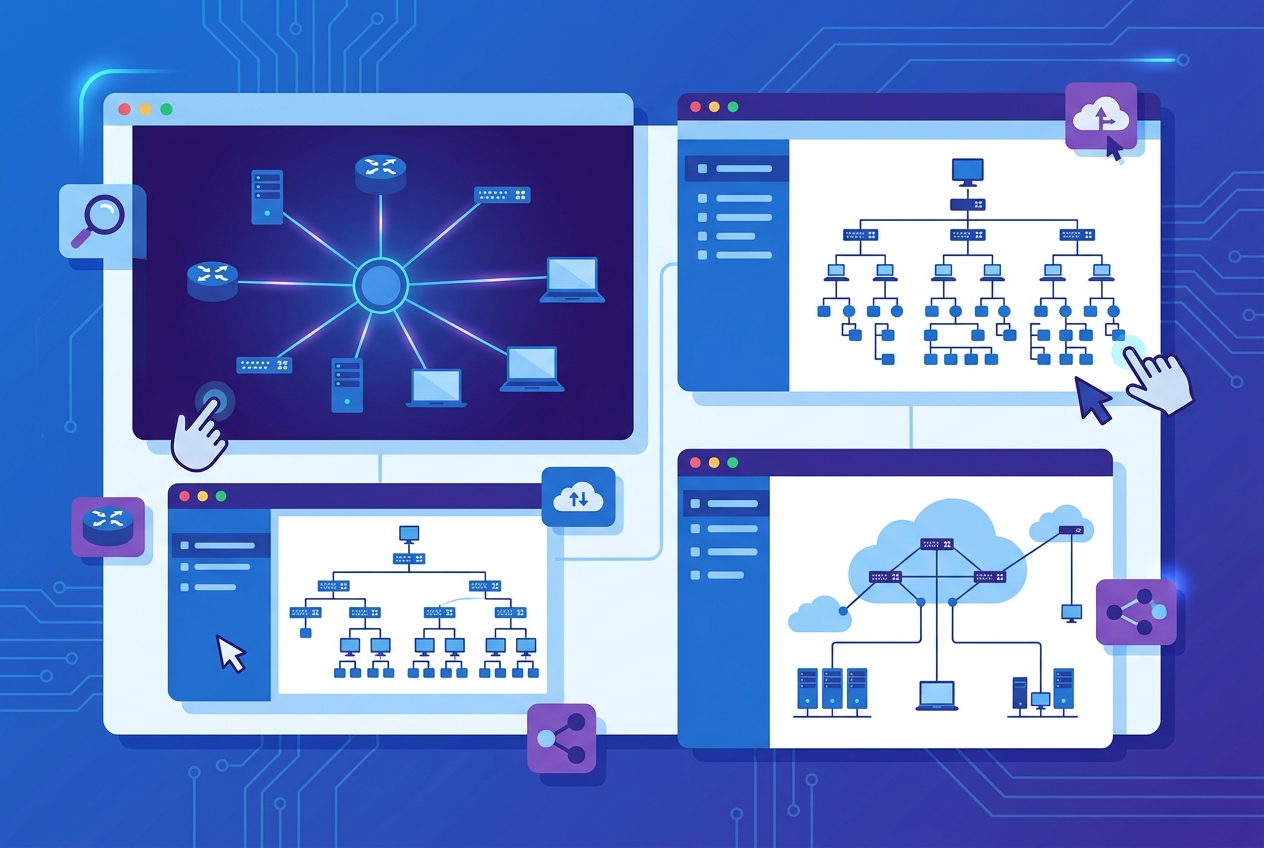
多くの次世代ファイアウォール製品には、ルールごとの利用状況を可視化する機能が搭載されています。例えばPalo Alto Networksのような製品では、ルールのヒット数やログを確認できるダッシュボードが用意されており、棚卸し作業の効率化に役立ちます。
棚卸し時のチェックポイント
- 長期間ヒット数がゼロのルールはないか
- 「Any」など広範囲な許可設定が残っていないか
- 申請書と実際の設定内容に乖離がないか
不要ルールの特定と削除基準
棚卸しが完了したら、次は不要なルールを特定していきます。ここで重要なのは、感覚ではなく明確な基準を設けて判断することです。
- 一定期間(例:90日以上)ヒットのないルールは削除候補とする
- 対応するシステムやサーバーが既に廃止されているルールは即時削除対象とする
- 利用目的が不明で、申請書等の根拠が確認できないルールは関係部署へのヒアリングを実施したうえで判断する
- 「Any-Any」など範囲の広すぎる許可ルールは、必要最小限の範囲に絞り込む
削除の際は、いきなり本番環境から削除するのではなく、一時的に「無効化(Disable)」の状態にして一定期間様子を見る運用が安全です。問題が発生しなければ完全削除に進むという二段階のプロセスを取ることで、削除ミスによる業務影響を最小限に抑えられます。
重複ルールの統合と整理術
不要ルールの削除と並行して、重複したルールの統合も進めましょう。重複ルールは、以下のようなパターンで発生しやすい傾向があります。
- 同じ送信元・宛先に対して、微妙にポート範囲だけが異なるルールが複数存在する
- 個別IPアドレスごとにルールが作成されており、まとめてサブネット単位で表現できる
- 同じ目的のルールが部署ごとに別々に申請・作成されている
これらは、オブジェクトグループやアドレスグループといった機能を活用することで、大幅にルール数を削減できます。たとえば個別IPで10件登録されていたルールも、サブネット単位でグループ化すれば1件にまとめられるケースは多々あります。整理後はルールの命名規則を統一し、用途がひと目でわかるように命名することも、今後の管理のしやすさに直結します。
ルール変更時のテスト方法
ルールの削除・統合は、正しく行わなければ業務システムの通信断など重大な障害を引き起こす可能性があります。変更時には必ず以下のようなテストプロセスを踏みましょう。
- 変更前の状態をバックアップ:設定変更前に必ずコンフィグのバックアップを取得する
- ステージング環境での事前検証:可能であれば本番と同等の検証環境で変更内容を確認する
- 影響範囲の事前通知:関係部署に変更内容と実施日時を事前共有する
- 段階的な適用(カナリアリリース):一部のセグメントから適用し、問題がないことを確認してから全体に展開する
- ロールバック手順の準備:問題発生時に即座に元の設定へ戻せる手順を用意しておく
特に本番環境への変更は、深夜や休日などの業務影響が少ない時間帯に実施し、変更後は一定時間の監視体制を敷くことが望ましいです。
定期見直しの運用フロー化
一度整理しても、時間が経てば再びルールは増加していきます。そのため、見直し作業を単発のプロジェクトで終わらせず、継続的な運用フローとして仕組み化することが重要です。
- 棚卸しの頻度を定める:四半期に1回、または半期に1回など、組織の規模に応じたサイクルを設定する
- ルール申請時に有効期限を設定する:恒久的なルールと一時的なルールを区別し、一時ルールには自動失効の仕組みを設ける
- 責任者・承認フローを明確化する:誰が申請し、誰が承認し、誰が定期レビューを行うのかを明文化する
- 変更履歴を台帳で管理する:追加・削除・変更の履歴を残し、監査時にすぐ提示できる状態にしておく
こうした運用フローは、社内規程やセキュリティポリシーとして明文化しておくことで、担当者が変わっても一定の品質を維持できます。NIST(米国国立標準技術研究所)が公開するセキュリティガイドラインなども参考にしながら、自社に合った運用ルールを策定するとよいでしょう。
ツールを活用した効率化事例
手作業でのルール見直しには限界があります。特にルール数が数百件を超える環境では、専用ツールの活用が現実的な選択肢となります。
- ファイアウォール管理専用ツール:複数ベンダーの機器を横断的に管理し、重複ルールや未使用ルールを自動検出する
- ログ分析・SIEM製品:ルールごとの通信ログを分析し、実際の利用状況を可視化する
- 構成管理ツール:設定変更履歴をバージョン管理し、いつ誰が何を変更したかを追跡できるようにする
例えば、複数拠点に多数のファイアウォールを導入している企業では、こうした管理ツールを導入することで、従来数週間かかっていた棚卸し作業を数日規模まで短縮できたという事例も報告されています。ツール導入コストはかかりますが、人的ミスの削減と作業工数の圧縮という観点で見れば、中長期的には十分に投資対効果が見込める施策といえるでしょう。自社での対応が難しい場合は、セキュリティベンダーが提供するルール診断・運用代行サービスを検討するのも有効な選択肢です。
ファイアウォールルール見直し方法のまとめ
ファイアウォールルールの見直しは、一度きりの作業ではなく、棚卸し・削除・統合・テスト・運用フロー化という一連のサイクルを継続することが成功の鍵です。肥大化したルールを放置すればセキュリティリスクや監査対応の遅延を招きますが、明確な基準とツールを活用した仕組み化によって、安全性と運用効率を両立させることができます。まずは自社環境の現状把握から始め、定期的な見直し体制の構築に着手してみてください。
記事のまとめ
- ルールの肥大化は一時許可の放置や属人化が主な原因である
- 放置すると不正アクセスや監査指摘などのリスクにつながる
- 棚卸しでは利用状況やヒット数を基準にルールを可視化する
- 削除は無効化を経た二段階で安全に進めるべきである
- 重複ルールはグループ化により大幅に削減できる
- 変更時はバックアップと段階的適用でリスクを抑える
- 定期見直しは頻度と責任者を定めて仕組み化することが重要である
- 専用ツールの活用で作業工数と人的ミスを大幅に削減できる