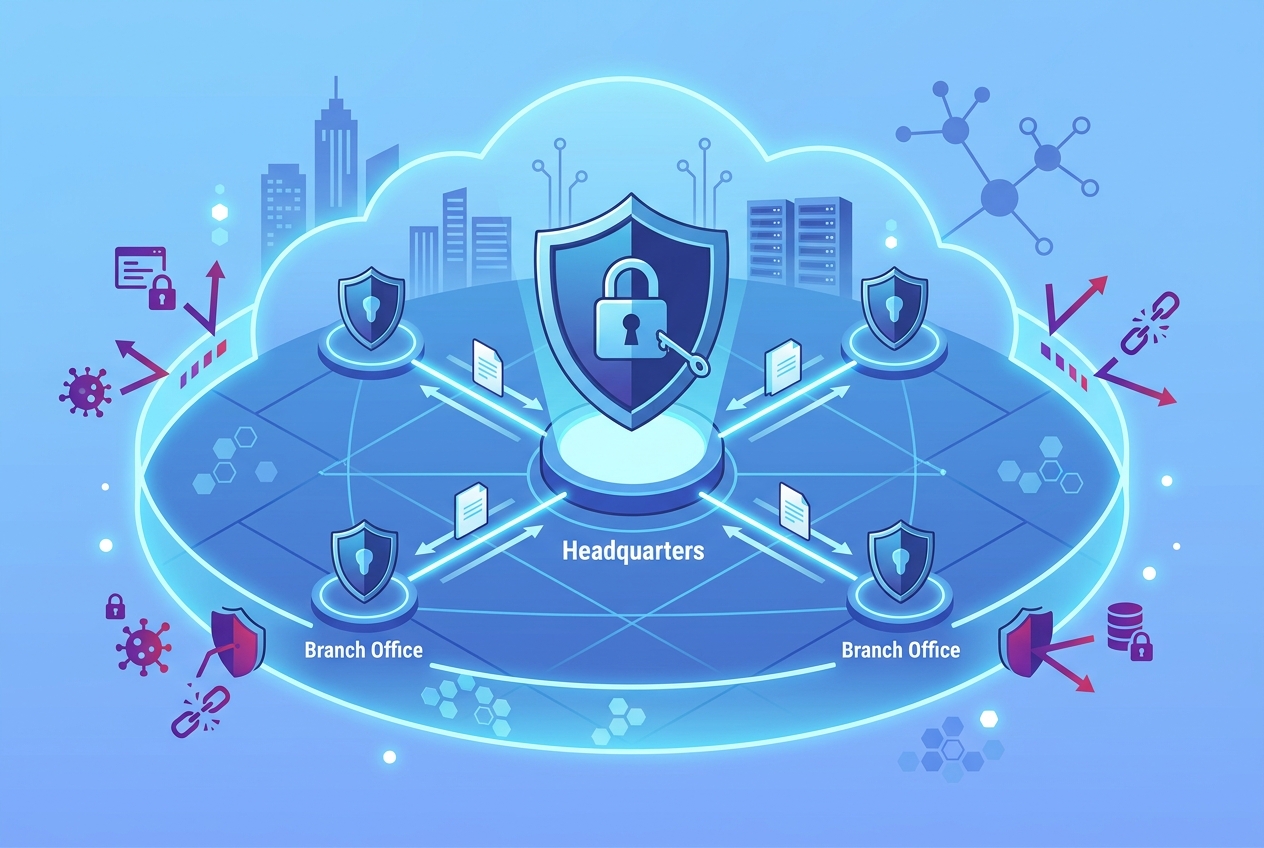
企業のIT環境において、本社は最新のセキュリティ対策が施されている一方で、支社や営業所のネットワークセキュリティが手薄になっているケースは少なくありません。攻撃者はこうした「弱い環境」を見逃さず、支社を踏み台にして本社システムへ侵入する手口を年々巧妙化させています。
特にテレワークの普及や拠点数の拡大により、管理すべきネットワークは複雑化する一方です。「本社は安全だが、支社は放置されている」という状態は、企業全体の情報資産を危険にさらす重大なリスクとなります。
本記事では、支社ネットワークセキュリティが抱える課題の実態から、SD-WANやゼロトラストといった最新技術を活用した具体的な解決策まで、担当者が今すぐ着手すべき対策を体系的に解説します。
記事のポイント
- 本社と支社に生じるセキュリティレベルの格差とその危険性がわかる
- 支社が攻撃対象に選ばれやすい具体的な理由を理解できる
- SD-WANやゼロトラストなど最新の対策手法を把握できる
- コストを抑えつつ拠点間リスクを解消する実践的な方法を学べる
支社ネットワークセキュリティ強化が急務な理由
多くの企業では、本社の情報システム部門が高度なセキュリティ投資を行う一方で、支社や地方拠点への対策は後回しにされがちです。しかし、ネットワークで繋がっている以上、支社の脆弱性はそのまま企業全体のリスクへと直結します。まずはなぜ今、支社のセキュリティ強化が求められているのか、その背景を詳しく見ていきましょう。
本社と支社で生じるセキュリティ格差の実態
本社には専任の情報システム担当者が常駐し、最新のファイアウォールや監視ツールが導入されていることが一般的です。しかし支社の場合、以下のような状況が発生しやすくなっています。
- IT専任者がおらず、現地の従業員が片手間で管理している
- 導入されている機器が古く、ファームウェアの更新が滞っている
- 本社のセキュリティポリシーが正しく周知・適用されていない
- ログの監視体制がなく、異常の発見が遅れる
このような「管理の目が届きにくい環境」こそが、セキュリティホールを生み出す温床となっています。本社基準で作られたルールが支社では形骸化しているケースは非常に多く、組織全体で見れば「最も弱い場所」が全体のセキュリティレベルを決定づけてしまうのです。
支社が狙われやすい理由と代表的な攻撃事例
サイバー攻撃者は、防御が強固な本社を直接狙うよりも、警戒が緩い支社を「侵入の入り口」として利用する傾向があります。これは、いったん支社のネットワークに侵入できれば、拠点間VPNなどを経由して本社の重要サーバーやデータベースへ横展開(ラテラルムーブメント)できてしまうためです。
代表的な攻撃パターンとしては、以下のようなものが挙げられます。
- 標的型メール攻撃:支社の従業員宛にウイルス付きメールを送り、感染したPCを踏み台にする
- VPN機器の脆弱性を突いた侵入:更新されていない古いVPN装置の既知の脆弱性を悪用する
- ランサムウェアの拡散:一拠点で感染したマルウェアが、共有ネットワークを通じて全社に拡大する
- Wi-Fiルーターの設定不備:初期パスワードのまま運用されている無線LAN機器への不正アクセス
実際に、独立行政法人情報処理推進機構(IPA)が発表している情報セキュリティ10大脅威においても、ランサムウェアによる被害や、サプライチェーン・拠点間の脆弱性を突いた攻撃は継続して上位にランクインしており、支社を含めた組織全体での対策が急務であることを示しています。
セキュリティ対策を怠った場合のリスクと損害
支社のセキュリティ対策を後回しにした結果、万が一インシデントが発生した場合、企業が被る損害は計り知れません。
- 事業停止リスク:ランサムウェア感染により基幹システムが停止し、生産・販売活動が長期間ストップする
- 金銭的損失:身代金の要求、システム復旧費用、フォレンジック調査費用などの直接的な出費
- 損害賠償・信用の失墜:顧客情報や個人情報が漏洩した場合の損害賠償請求や、取引先からの信頼喪失
- ブランドイメージの毀損:報道やSNSでの拡散により、企業イメージが長期にわたって傷つく
一度失った社会的信用を回復するには、多大な時間とコストがかかります。「支社の小さな穴」が引き金となり、会社全体の経営を揺るがす事態になりかねないことを、経営層も含めて認識する必要があります。
支社網拡大に伴う管理負担の増加
事業拡大に伴い支社や営業所の数が増えるほど、ネットワーク管理は複雑化していきます。拠点ごとに異なる機種のルーターやファイアウォールを導入していると、以下のような問題が起こります。
- 設定変更やアップデートを拠点数分、個別に行う必要があり工数が膨大になる
- 機種がバラバラで管理者のノウハウが属人化し、担当者不在時に対応できない
- 拠点ごとのセキュリティ設定に差異が生じ、統一されたポリシー運用ができない
このような管理負担の増大は、情報システム部門の疲弊を招くだけでなく、対応漏れによるセキュリティリスクの増加にも直結します。次の章では、こうした課題を解決するための具体的な方策を解説します。
支社ネットワークセキュリティ強化を実現する具体策
支社が抱えるリスクや管理負担を解消するためには、従来の「拠点ごとの個別対応」から「本社による一元管理」へと発想を転換する必要があります。ここでは、最新技術を活用した具体的な強化策を6つの観点から紹介します。
統合管理できるSD-WANやSASEの活用
拠点間のネットワークを効率的かつ安全に管理する上で、近年注目されているのがSD-WAN(Software Defined WAN)とSASE(Secure Access Service Edge)という技術です。
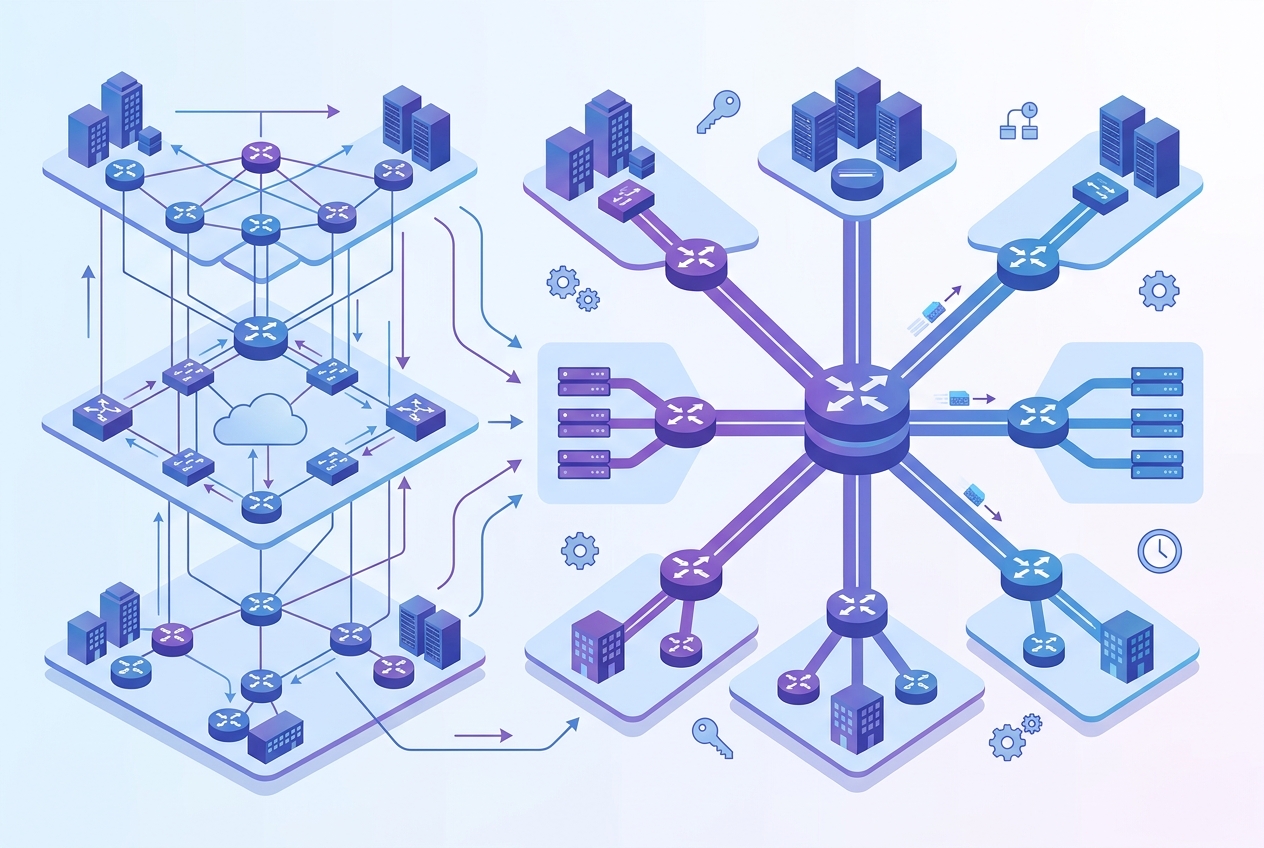
SD-WANは、ソフトウェアによって複数拠点のネットワーク経路を集中制御する技術で、従来の専用線に比べて柔軟かつ低コストな回線構築が可能になります。さらに、セキュリティ機能まで含めてクラウド上で統合的に提供する概念がSASEです。米国の調査会社であるGartner社が提唱したこのモデルは、ネットワークとセキュリティを一体化させることで、拠点数が増えても本社から一元的にポリシーを適用できる点が最大のメリットです。
- 全拠点の通信状況をダッシュボードで一括監視できる
- セキュリティポリシーの変更を全拠点に即座に反映できる
- 専用線が不要になり、通信コストを削減できる
ゼロトラストモデルによるアクセス制御
「社内ネットワークだから安全」という従来の考え方(境界型防御)はすでに過去のものとなりつつあります。現在主流となっているのが、「何も信頼しない」ことを前提とするゼロトラストという考え方です。
ゼロトラストモデルでは、社内・社外を問わず、すべてのアクセスに対して都度検証を行います。米国国立標準技術研究所(NIST)が発行するSP 800-207というガイドラインでも、このアーキテクチャの重要性が詳細に定義されており、世界的な標準として認知されています。
- ID・認証の強化:多要素認証(MFA)を導入し、ID窃取だけでは侵入できない仕組みを作る
- 最小権限の原則:業務に必要な情報にのみアクセスできるよう権限を絞り込む
- デバイス認証:会社が許可した安全なデバイスからのみアクセスを許可する
エンドポイント保護と監視体制の構築
支社に設置されているPCやサーバーといった「末端の機器(エンドポイント)」を保護することも極めて重要です。単なるウイルス対策ソフト(アンチウイルス)だけでなく、より高度な検知・対応能力を持つEDR(Endpoint Detection and Response)の導入が推奨されます。
EDRを導入することで、マルウェアの侵入を検知するだけでなく、感染後の不審な挙動をリアルタイムで検知し、迅速な隔離・対応が可能になります。加えて、24時間365日体制でログを監視するSOC(Security Operation Center)サービスを活用することで、支社にIT担当者がいなくても、異常があった際に即座に本社や専門業者が対応できる体制を整えられます。
拠点間通信の暗号化とVPN見直し
支社と本社を繋ぐ回線においては、通信内容の暗号化が欠かせません。しかし、従来型のIPsec-VPN機器は、脆弱性が発見された際にアップデートが遅れると、そこが攻撃の突破口になってしまうリスクがあります。
前述のSD-WANを導入する際には、標準で強固な暗号化通信が組み込まれている製品を選定することが重要です。また、老朽化したVPN機器を使い続けている場合は、この機会にクラウド型のセキュアアクセスサービスへの切り替えを検討することを強くおすすめします。これにより、機器の運用保守にかかる手間を削減しつつ、常に最新のセキュリティレベルを維持することができます。
社員教育と運用ルールの標準化
どれだけ高度なシステムを導入しても、それを利用する「人」の意識が低ければ効果は半減してしまいます。特に支社の従業員は本社に比べてセキュリティ教育の機会が少ない傾向にあるため、以下のような取り組みを標準化することが重要です。
- 全拠点共通のeラーニングによる定期的なセキュリティ研修の実施
- 不審メールの見分け方や報告フローを記載したマニュアルの配布
- 標的型攻撃メールを模した訓練の実施と結果のフィードバック
- 私物端末(BYOD)の利用ルールや外部記憶媒体の取り扱い規定の明確化
ルールを「本社だけのもの」にせず、全社共通の文化として浸透させることが、ヒューマンエラーによる事故を防ぐ鍵となります。
導入時に注意すべきコストと運用体制
セキュリティ強化を検討する際、多くの担当者が悩むのが導入コストです。SD-WANやゼロトラストの導入には初期投資が必要になりますが、これまでのように拠点ごとに専用線やアプライアンス機器を個別に用意し、保守員を派遣するコストと比較すると、長期的にはトータルコストを削減できるケースが多く見られます。
導入にあたっては、以下の点に注意して計画を進めましょう。
- スモールスタート:一部の拠点でPoC(概念実証)を行い、効果を検証してから全社展開する
- 運用の外部委託(マネージドサービス):自社に専門人材がいない場合は、監視・運用を専門ビジネス業者に委託することも検討する
- 補助金の活用:IT導入補助金など、国や自治体が提供する支援制度の活用を検討する
自社のリソースだけで抱え込まず、信頼できるベンダーやマネージドセキュリティサービス(MSS)を提供する事業者と連携することも、成功への近道です。
支社ネットワークセキュリティ強化のまとめ
支社のネットワークセキュリティは、もはや「支社だけの問題」ではなく、企業全体の存続に関わる経営課題です。本社と支社の格差を放置すれば、そこが攻撃者にとっての絶好の侵入経路となってしまいます。
SD-WANやSASEによる一元管理、ゼロトラストに基づく厳格なアクセス制御、そしてEDRによるエンドポイント監視を組み合わせることで、拠点間のセキュリティレベルを均一化し、リスクを大幅に低減できます。まずは自社の現状を棚卸しし、最も脆弱な拠点から優先的に対策を進めていきましょう。
記事のまとめ
- 支社は管理の目が届きにくく、攻撃者に狙われやすい弱点になりがちである
- 本社と支社のセキュリティレベルの差が、企業全体のリスクを高める
- SD-WANやSASEを活用すれば、拠点網を一元的かつ効率的に管理できる
- ゼロトラストモデルの導入により、社内外を問わない厳格な認証が実現できる
- EDRやSOCの活用で、異常の早期検知と迅速な対応が可能になる
- 古いVPN機器は脆弱性のリスクがあるため、通信の暗号化と見直しが必須である
- 技術導入だけでなく、社員教育とルールの標準化も同時に進める必要がある
- コスト面では長期的な運用効率化とスモールスタートを意識すべきである